 DoNotLeak
Para os CISO
Menos segredos nos prompts. Cada controlo verificável a partir do seu terminal.
Chaves de API, tokens, palavras-passe, endereços IPv4: o DoNotLeak deteta-os e substitui-os antes de um texto partir para uma IA. Resta a pergunta que faz a qualquer ferramenta nova — o que ela acrescenta à sua superfície de ataque. Eis os seus dez controlos e, para cada um, como o verificar por si.
O seu texto é processado em memória e desaparece com o pedido que o transporta: nunca guardado, nunca registado. O serviço não chama ninguém e funciona a partir de uma imagem mínima assinada com a nossa própria chave.
Segredos nos prompts
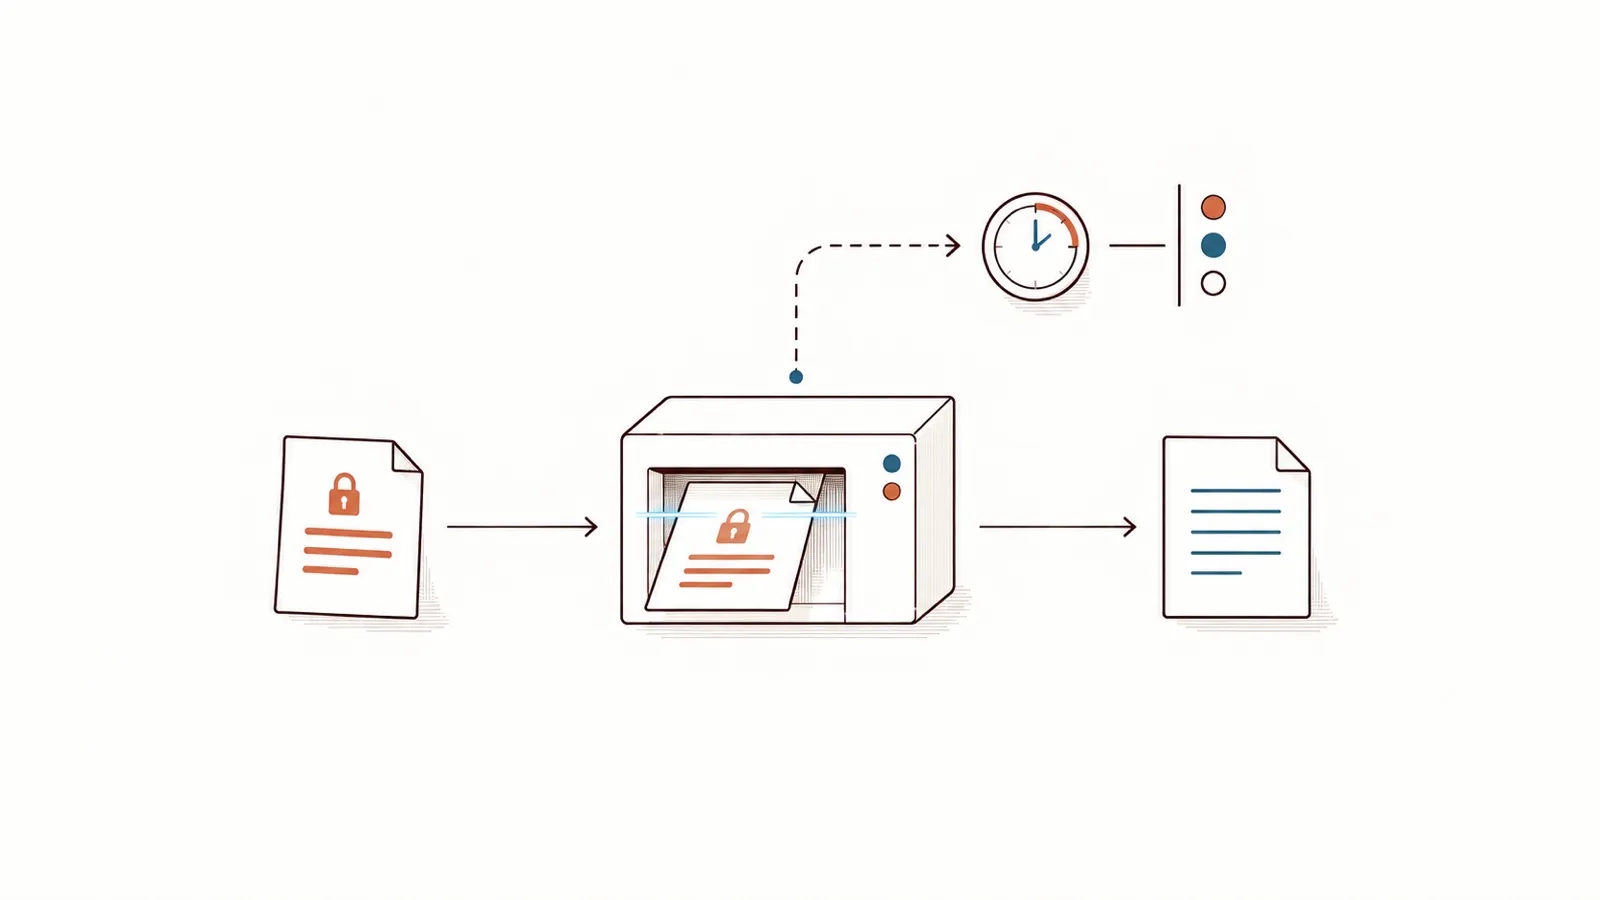
Um relatório de erro, e o que a IA recebe dele.
Colado para pedir ajuda, leva consigo uma palavra-passe, um endereço IP, uma conta. O resultado foi registado a partir do motor, não escrito à mão.
O que cola
Bug — the database login fails since the update Log: ERROR login refused for claire.fabre@example.org from 192.0.2.87 Database password: Vx7qP2mLr9 Reproduced by Julien Marchand on his workstation.
O que a IA recebe
Bug — the database login fails since the update Log: ERROR login refused for [[EMAIL-1]] from [[IP_ADDRESS-1]] Database password: [[CREDENTIAL-1]] Reproduced by [[PERSON-1]] on his workstation.
O que o DoNotLeak deteta aqui, e o que não reconhece
Chaves e tokens em formatos comuns, chaves privadas, cadeias de ligação, palavras-passe escritas depois de um rótulo, endereços IPv4. O nome de um servidor ou uma nota de arquitetura, não os reconhece.
Nos seus referenciais
As suas perguntas, e os controlos que lhes respondem.
Cada resposta, arrumada onde a avalia: EBIOS Risk Manager da ANSSI, ISO/IEC 27001, NIS2, OWASP.
O que acrescenta à sua superfície de ataque?
Uma imagem sem shell nem gestor de pacotes, executada com um utilizador sem privilégios, sem nenhuma capacidade Linux, só de leitura, atrás de um núcleo em espaço de utilizador. No navegador, uma política de conteúdo estrita e uma impressão de integridade em cada script.
Controlos
Ambiente mínimo · Execução isolada · Navegador protegido
Nos seus referenciais
ISO/IEC 27001, A.8.9 gestão da configuração · OWASP Secure Headers Project
Quem o construiu, a partir de quê, e como se pode provar?
Cada imagem é assinada com a nossa própria chave, com a sua proveniência de compilação, que indica o commit, e a sua lista de componentes, também assinada. A base está fixada pela sua impressão digital.
Controlos
Imagens assinadas, proveniência · Lista de componentes de software (SBOM)
Nos seus referenciais
NIS2, art. 21.º, n.º 2, al. d), e n.º 3, segurança da cadeia de abastecimento · ISO/IEC 27001, A.5.21
E as vulnerabilidades?
Dois analisadores em cada compilação: uma vulnerabilidade alta ou crítica trava a publicação, salvo se uma exceção escrita e revista explicar porquê. O fornecedor de alojamento volta a analisar antes de implementar. Para comunicar uma falha, um contacto publicado, em francês ou em inglês.
Controlos
Análise de vulnerabilidades · Comunicação de vulnerabilidades
Nos seus referenciais
NIS2, art. 21.º, n.º 2, al. e), tratamento e divulgação de vulnerabilidades · ISO/IEC 27001, A.8.8
Mais um fornecedor: o que vê, o que alcança?
O texto vive na memória do pedido, nunca escrito, nunca registado — um texto-testemunha verifica-o em cada pipeline. Nenhum fluxo de saída: nenhum fornecedor de IA, nenhum serviço de terceiros. O fornecedor de alojamento e o editor estão identificados; e a imagem headless pode funcionar dentro do seu próprio sistema de informação.
Controlos
Nada é guardado · Nenhum fluxo de saída · Um alojamento francês
Nos seus referenciais
EBIOS Risk Manager, atelier 3, uma parte interessada do seu ecossistema · ISO/IEC 27001, A.5.19 a A.5.23
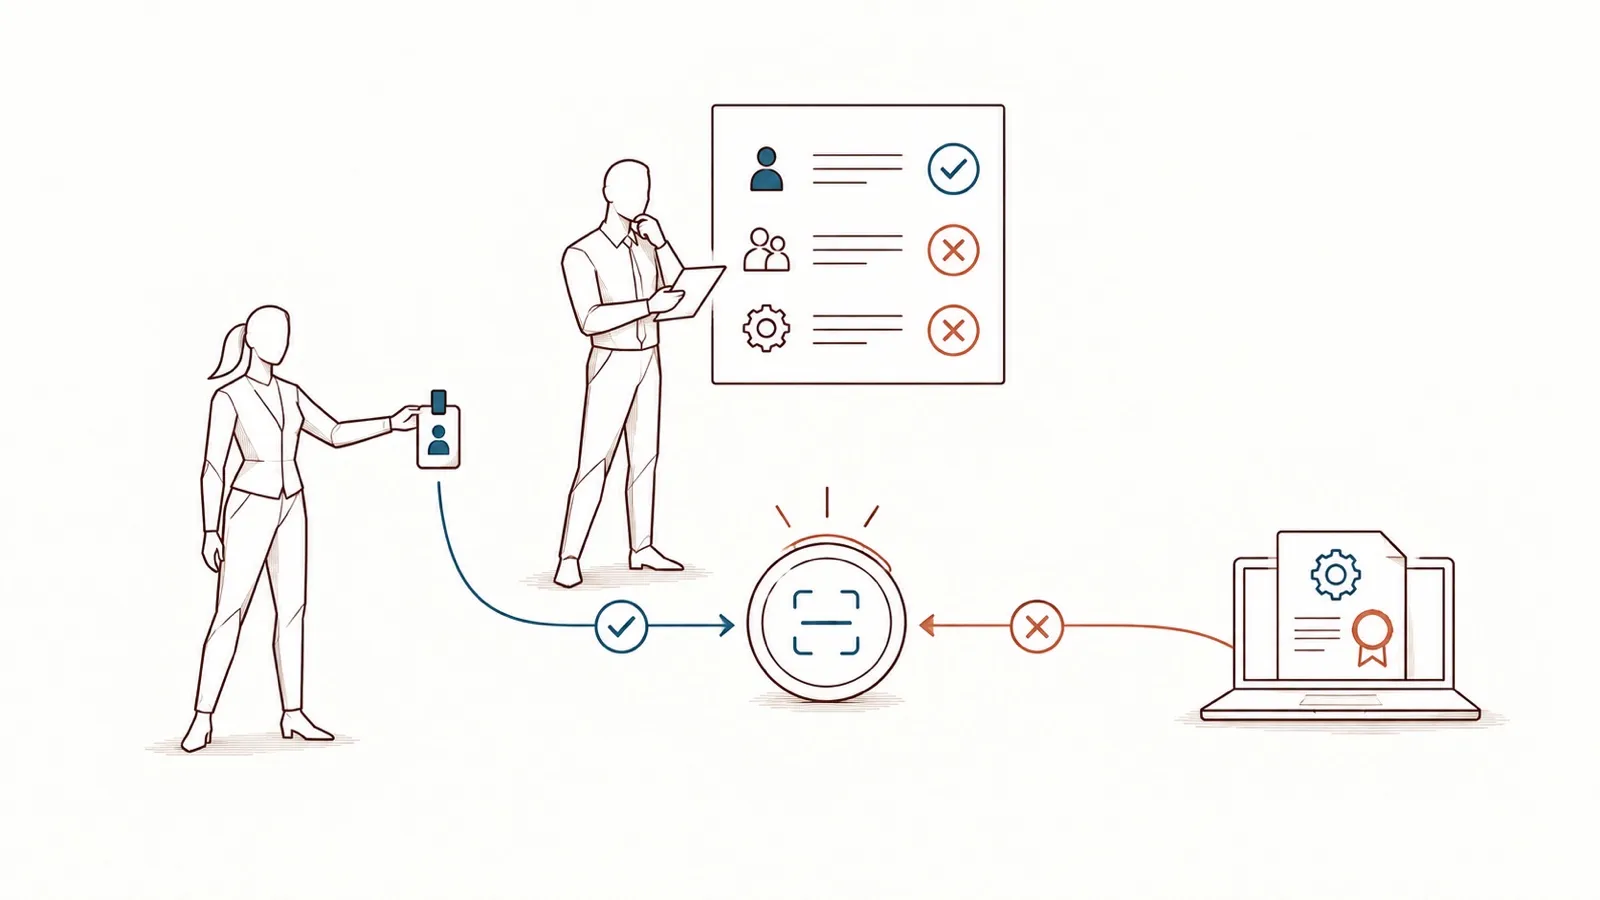
Quem pode chamá-lo, e com que direitos?
A página, qualquer pessoa, sem conta, dentro de orçamentos por cliente. A API, ninguém por omissão: um certificado de cliente ou um token do seu fornecedor de identidade, cada ação concedida pelo nome, nenhuma chave estática.
Controlos
Acesso, mais abaixo
Nos seus referenciais
ISO/IEC 27001, A.5.15 e A.8.5 · NIS2, art. 21.º, n.º 2, al. i)
E a fuga em si?
É para isso que a ferramenta existe: detetar e substituir antes do envio, mostrando tudo o que encontrou. O que não cobre está escrito mais abaixo.
Controlos
Os limites, mais abaixo
Nos seus referenciais
ISO/IEC 27001, A.8.11 mascaramento de dados e A.8.12 prevenção de fuga de dados · OWASP Top 10 para aplicações LLM, LLM02:2025
Estes referenciais são os seus
O DoNotLeak não reivindica nenhuma certificação nem conformidade com qualquer um deles. As referências são a nossa leitura, a rever por cada organização à luz do seu próprio referencial: indicam onde arrumar cada resposta na sua análise de riscos ou no seu processo de acreditação de segurança.
Os controlos
Dez controlos em vigor hoje.
Para cada um, o que significa para si e onde está a sua prova.
Imagens assinadas, proveniência
O que significa para si
Cada imagem publicada é assinada com a chave própria do DoNotLeak, com a sua proveniência de compilação (SLSA): o commit a partir do qual foi construída. O pipeline verifica a assinatura antes de anunciar uma versão; a plataforma de alojamento verifica-a antes de implementar.
Como verificar
A chave pública está neste site; o comando está mais abaixo.
Análise de vulnerabilidades
O que significa para si
Dois analisadores independentes examinam cada imagem antes da publicação: uma vulnerabilidade alta ou crítica para o pipeline, salvo se uma exceção escrita e revista explicar porquê. Análises de segurança web automatizadas sondam o serviço em funcionamento, e as dependências do código são confrontadas com a base pública de vulnerabilidades conhecidas. A plataforma de alojamento analisa de novo e recusa uma imagem cuja vulnerabilidade grave tenha correção.
Como verificar
O seu próprio analisador pode julgar a mesma imagem a partir da sua lista de componentes.
HIGH · CRITICAL
Lista de componentes de software (SBOM)
O que significa para si
Cada versão traz a lista de todos os pacotes da sua imagem, com a respetiva versão, num formato normalizado — assinada com a mesma chave.
Como verificar
Anexada à imagem no registo, ao lado da sua assinatura.
SPDX
Ambiente mínimo
O que significa para si
A imagem contém o serviço e as poucas bibliotecas de sistema de que precisa: nem shell, nem gestor de pacotes. Corre com um utilizador sem privilégios, sobre uma base fixada pela sua impressão digital.
Como verificar
A configuração da imagem indica o utilizador; a sua lista de componentes não inclui nenhuma shell.
USER 65532:65532
Execução isolada
O que significa para si
O contrato de serviço pede à plataforma de alojamento um núcleo em espaço de utilizador entre o serviço e o anfitrião, nenhuma capacidade Linux, um sistema de ficheiros só de leitura e limites fixos: 1 GiB de memória, 2 CPU, 128 processos.
Como verificar
Escrito no contrato de serviço, que a plataforma de alojamento aplica.
cap_drop: ALL · read_only
Nenhum fluxo de saída
O que significa para si
A deteção não chama ninguém: nenhum fornecedor de IA, nenhum serviço de terceiros. O contrato de serviço não concede ao serviço nenhuma rede de saída. No seu navegador, a página só pode comunicar com este site.
Como verificar
O cabeçalho da política de conteúdo; o painel de rede do seu navegador mostra-o.
connect-src 'self'
Nada é guardado
O que significa para si
O seu texto e os seus ficheiros vivem na memória do pedido que os transporta e depois desaparecem: nunca escritos em disco, nunca registados. Cada pipeline faz passar um texto-testemunha pelo servidor e falha se os registos alguma vez o mostrarem.
Como verificar
O aviso legal, em «Dados pessoais» — com o que o alojamento regista: endereço, data, página.
Navegador protegido
O que significa para si
Apenas HTTPS. Uma política de conteúdo estrita: scripts e estilos só deste site, um nonce novo em cada página, nenhuma apresentação dentro de uma moldura. Uma impressão de integridade em cada ficheiro de script e de estilo. O que a página envia tem de vir da origem exata deste site; acima dos orçamentos por cliente, a resposta é 429.
Como verificar
Os cabeçalhos de resposta de qualquer página, e os atributos de integridade no seu código-fonte.
content-security-policy · integrity="sha384-…"
Um alojamento francês
O que significa para si
O serviço é alojado pela OVH SAS, empresa francesa, e editado pela AQ INVESTISSEMENTS (Contee), em Paris.
Como verificar
O aviso legal indica ambos.
Comunicação de vulnerabilidades
O que significa para si
Encontrou uma falha? Escreva para o nosso contacto de segurança. Está publicado no ficheiro normalizado que as equipas de segurança procuram, com as línguas que lemos.
Como verificar
/.well-known/security.txt (RFC 9116).
Privilégio mínimo
Uma página aberta, uma API fechada por omissão.
A página não pede conta nenhuma: qualquer pessoa pode colar um texto, dentro de orçamentos por cliente que mantêm o serviço disponível para todos.
A API, para uma implementação nos seus próprios servidores, não arranca sem uma fonte de identidade e recusa qualquer chamada anónima: cada chamador apresenta um certificado de cliente ou um token do seu fornecedor de identidade, e a sua política concede cada ação pelo nome. O que ela não concede é recusado.
Certificado de cliente (TLS mútuo) ou token portador · recusa por omissão
Verifique por si
Três verificações, a partir do seu próprio terminal.
Os cabeçalhos de resposta
curl -sI https://donotleak.contee.eu/O que deve ver
content-security-policy com default-src 'self' e um nonce novo em cada chamada, strict-transport-security e x-frame-options: DENY.
A assinatura e a proveniência
curl -sO https://donotleak.contee.eu/cosign.pubcosign verify --key cosign.pub forge.contee.eu/contee/donotleak-app@sha256:<digest>cosign verify-attestation --key cosign.pub --type slsaprovenance forge.contee.eu/contee/donotleak-app@sha256:<digest>O que deve ver
Com acesso à imagem e o digest de uma versão: a assinatura verifica-se com a nossa chave pública, e a proveniência indica o commit a partir do qual foi construída. Use o cosign 3 ou posterior.
O contacto de segurança
curl -s https://donotleak.contee.eu/.well-known/security.txtO que deve ver
O endereço para comunicar uma vulnerabilidade, e as línguas que lemos: francês e inglês.
Contra o que o DoNotLeak não protege
Uma proteção que conhece os seus limites.
Toda a deteção deixa escapar alguma coisa.
A página mostra tudo o que encontrou, para que releia antes de enviar.
Protege o que passa por ele.
Um texto enviado a partir de outro separador, por e-mail ou num ficheiro partilhado nunca se cruza com ele.
Não pode recuperar o que já foi enviado.
Nem pode revogar por si uma palavra-passe ou uma chave divulgada.
O seu próprio dispositivo vem primeiro.
Um programa malicioso ou uma extensão do navegador que lê o seu ecrã lê o texto antes de nós.
Um segredo comercial em palavras simples pode escapar-lhe.
Deteta dados pessoais e identificadores; um segredo comercial escrito com palavras simples pode parecer uma frase qualquer.
Hoje, o texto viaja até ao nosso servidor para a análise — cifrado em trânsito, guardado apenas em memória. Um modo em que a análise corre inteiramente no seu navegador: Em breve
Esta página descreve controlos técnicos. Não é uma certificação nem aconselhamento jurídico.
Verifique, depois decida.
Aprovar, restringir ou recusar: os três comandos acima bastam para começar, e a página pode ser experimentada com um segredo falso. Para alojar o DoNotLeak no seu sistema de informação, com a identidade das suas máquinas, consulte a página TI. Um questionário de segurança de fornecedor, uma pergunta: envie uma mensagem à Contee.