 DoNotLeak
Para los CISO
Menos secretos en los prompts. Cada control, comprobable desde tu terminal.
Claves de API, tokens, contraseñas, direcciones IPv4: DoNotLeak los detecta y los sustituye antes de que un texto salga hacia una IA. Queda la pregunta que le haces a toda herramienta nueva — qué añade a tu superficie de ataque. Aquí están sus diez controles y, para cada uno, cómo comprobarlo tú mismo.
Tu texto se procesa en memoria y desaparece con la petición que lo lleva: nunca se almacena, nunca se registra. El servicio no llama a nadie y funciona a partir de una imagen mínima firmada con nuestra propia clave.
Secretos en los prompts
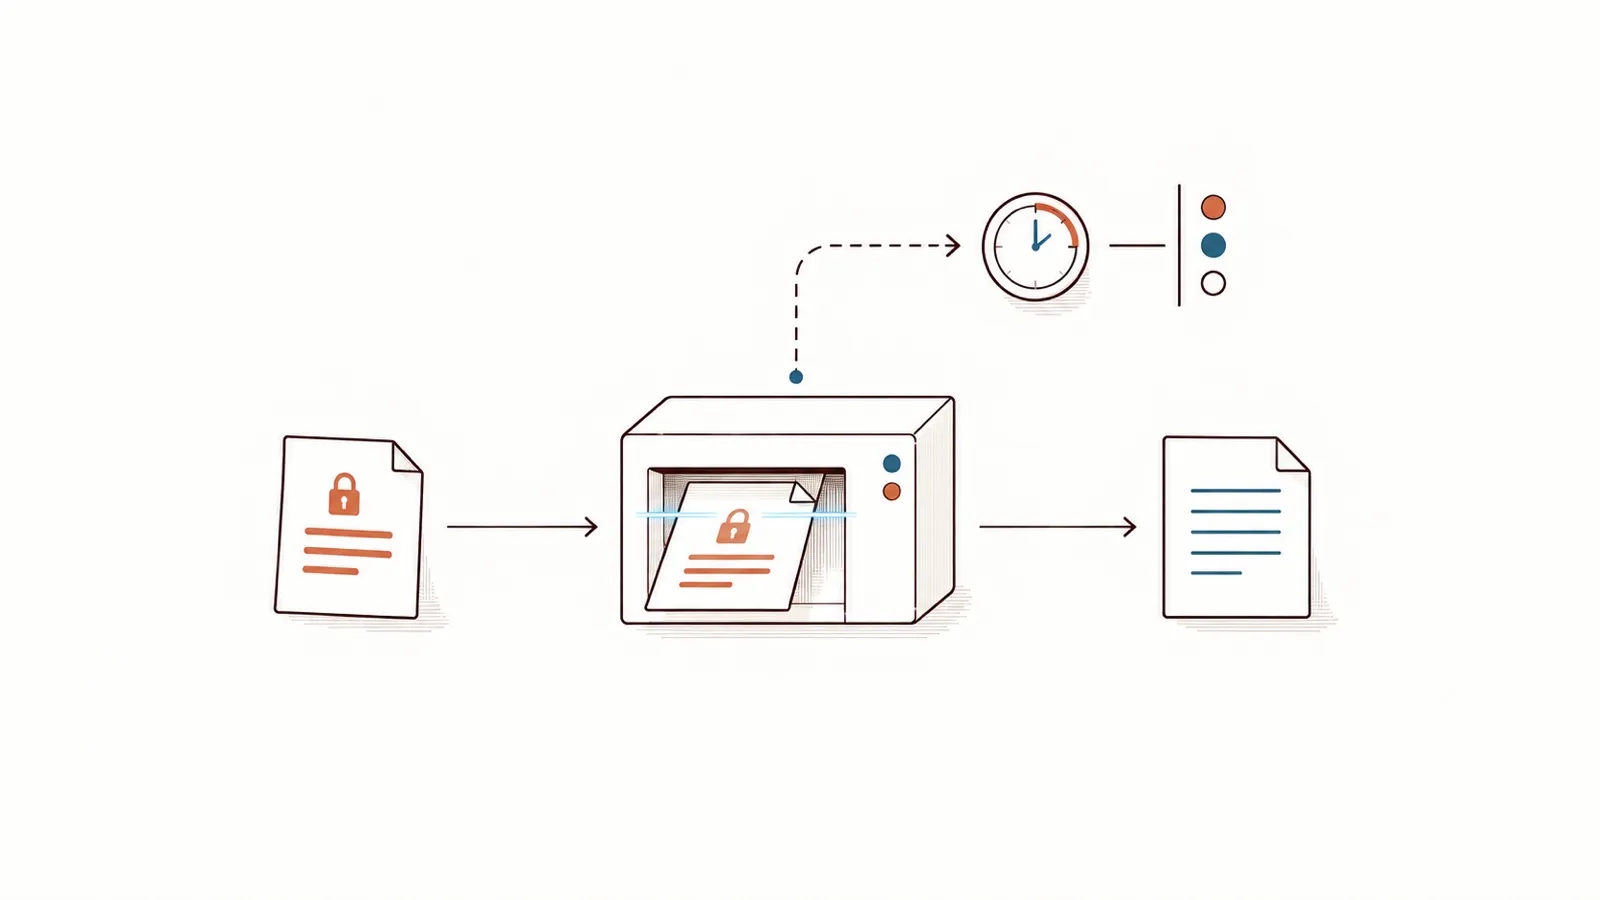
Un informe de error, y lo que la IA recibe de él.
Pegado para pedir ayuda, lleva una contraseña, una dirección IP, una cuenta. La salida se ha obtenido del motor, no se ha escrito a mano.
Lo que pegas
Bug — the database login fails since the update Log: ERROR login refused for claire.fabre@example.org from 192.0.2.87 Database password: Vx7qP2mLr9 Reproduced by Julien Marchand on his workstation.
Lo que recibe la IA
Bug — the database login fails since the update Log: ERROR login refused for [[EMAIL-1]] from [[IP_ADDRESS-1]] Database password: [[CREDENTIAL-1]] Reproduced by [[PERSON-1]] on his workstation.
Lo que DoNotLeak detecta aquí, y lo que no reconoce
Claves y tokens en formatos habituales, claves privadas, cadenas de conexión, contraseñas escritas tras una etiqueta, direcciones IPv4. El nombre de un servidor o una nota de arquitectura, no los reconoce.
En tus marcos de referencia
Tus preguntas, y los controles que las responden.
Cada respuesta, archivada donde la evalúas: EBIOS Risk Manager de la ANSSI, ISO/IEC 27001, NIS2, OWASP.
¿Qué añade a tu superficie de ataque?
Una imagen sin shell ni gestor de paquetes, ejecutada con un usuario sin privilegios, sin ninguna capacidad de Linux, en solo lectura, detrás de un núcleo en espacio de usuario. En el navegador, una política de contenido estricta y una huella de integridad en cada script.
Controles
Entorno mínimo · Ejecución aislada · Navegador protegido
En tus marcos de referencia
ISO/IEC 27001, A.8.9 gestión de la configuración · OWASP Secure Headers Project
¿Quién la construyó, a partir de qué, y cómo se demuestra?
Cada imagen está firmada con nuestra propia clave, con su procedencia de compilación, que nombra el commit, y su lista de componentes, firmada también. La base está fijada por su huella.
Controles
Imágenes firmadas, procedencia · Lista de componentes de software (SBOM)
En tus marcos de referencia
NIS2, art. 21.2.d) y 21.3, seguridad de la cadena de suministro · ISO/IEC 27001, A.5.21
¿Y las vulnerabilidades?
Dos escáneres en cada compilación: una vulnerabilidad alta o crítica detiene la publicación, salvo que una excepción escrita y revisada explique por qué. El alojamiento vuelve a analizar antes de desplegar. Para notificar un fallo, un contacto publicado, en francés o en inglés.
Controles
Análisis de vulnerabilidades · Notificación de vulnerabilidades
En tus marcos de referencia
NIS2, art. 21.2.e), gestión y divulgación de las vulnerabilidades · ISO/IEC 27001, A.8.8
Un proveedor más: ¿qué ve, a qué accede?
El texto vive en la memoria de la petición, nunca se escribe ni se registra — un texto testigo lo comprueba en cada pipeline. Ningún flujo saliente: ningún proveedor de IA, ningún servicio de terceros. El alojamiento y el editor figuran con su nombre; y la imagen headless puede ejecutarse dentro de tu propio sistema de información.
Controles
Nada se conserva · Ningún flujo saliente · Un alojamiento francés
En tus marcos de referencia
EBIOS Risk Manager, taller 3, una parte interesada de tu ecosistema · ISO/IEC 27001, A.5.19 a A.5.23
¿Quién puede llamarlo, y con qué derechos?
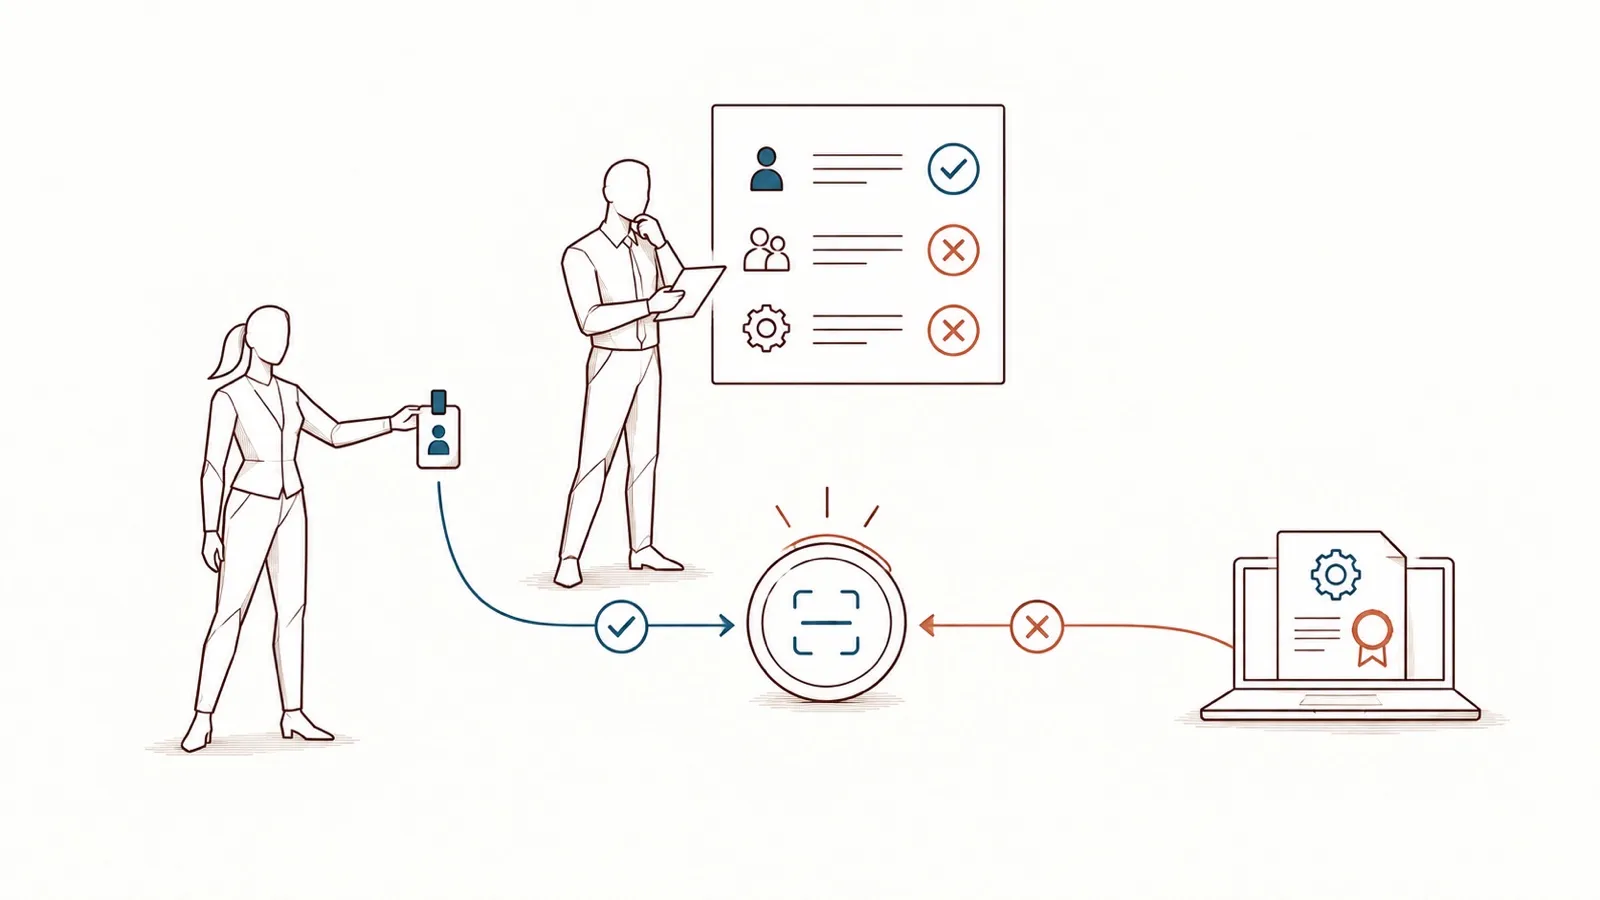
La página, cualquiera, sin cuenta, dentro de unos presupuestos por cliente. La API, nadie por defecto: un certificado de cliente o un token de tu proveedor de identidad, cada acción concedida por su nombre, ninguna clave estática.
Controles
Acceso, más abajo
En tus marcos de referencia
ISO/IEC 27001, A.5.15 y A.8.5 · NIS2, art. 21.2.i)
¿Y la fuga en sí?
Es para lo que sirve la herramienta: detectar y sustituir antes del envío, mostrando todo lo que ha encontrado. Lo que no cubre está escrito más abajo.
Controles
Los límites, más abajo
En tus marcos de referencia
ISO/IEC 27001, A.8.11 enmascaramiento de datos y A.8.12 prevención de la fuga de datos · OWASP Top 10 para aplicaciones LLM, LLM02:2025
Estos marcos son los tuyos
DoNotLeak no reivindica ninguna certificación ni conformidad con ninguno de ellos. Las referencias son nuestra lectura, que cada organización debe revisar frente a su propio marco: indican dónde archivar cada respuesta en tu análisis de riesgos o en tu expediente de acreditación de seguridad.
Los controles
Diez controles en marcha hoy.
Para cada uno, qué significa para ti y dónde está su prueba.
Imágenes firmadas, procedencia
Qué significa para ti
Cada imagen publicada está firmada con la clave propia de DoNotLeak, con su procedencia de compilación (SLSA): el commit del que se construyó. El pipeline verifica la firma antes de anunciar una versión; la plataforma de alojamiento la comprueba antes de desplegar.
Cómo comprobarlo
La clave pública está en este sitio; el comando está más abajo.
Análisis de vulnerabilidades
Qué significa para ti
Dos escáneres independientes examinan cada imagen antes de publicarla: una vulnerabilidad alta o crítica detiene el pipeline, salvo que una excepción escrita y revisada explique por qué. Análisis de seguridad web automatizados sondean el servicio en marcha, y las dependencias del código se contrastan con la base pública de vulnerabilidades conocidas. La plataforma de alojamiento vuelve a analizar y rechaza una imagen cuya vulnerabilidad grave tiene corrección.
Cómo comprobarlo
Tu propio escáner puede juzgar la misma imagen a partir de su lista de componentes.
HIGH · CRITICAL
Lista de componentes de software (SBOM)
Qué significa para ti
Cada versión lleva la lista de todos los paquetes de su imagen, con su versión, en un formato estándar — firmada con la misma clave.
Cómo comprobarlo
Adjunta a la imagen en el registro, junto a su firma.
SPDX
Entorno mínimo
Qué significa para ti
La imagen contiene el servicio y las pocas bibliotecas del sistema que necesita: ni shell, ni gestor de paquetes. Se ejecuta con un usuario sin privilegios, sobre una base fijada por su huella.
Cómo comprobarlo
La configuración de la imagen nombra al usuario; su lista de componentes no incluye ningún shell.
USER 65532:65532
Ejecución aislada
Qué significa para ti
El contrato de servicio pide a la plataforma de alojamiento un núcleo en espacio de usuario entre el servicio y el anfitrión, ninguna capacidad de Linux, un sistema de archivos de solo lectura y límites fijos: 1 GiB de memoria, 2 CPU, 128 procesos.
Cómo comprobarlo
Escrito en el contrato de servicio, que aplica la plataforma de alojamiento.
cap_drop: ALL · read_only
Ningún flujo saliente
Qué significa para ti
La detección no llama a nadie: ningún proveedor de IA, ningún servicio de terceros. El contrato de servicio no concede al servicio ninguna red saliente. En tu navegador, la página solo puede hablar con este sitio.
Cómo comprobarlo
La cabecera de la política de contenido; el panel de red de tu navegador lo muestra.
connect-src 'self'
Nada se conserva
Qué significa para ti
Tu texto y tus archivos viven en la memoria de la petición que los lleva y después desaparecen: nunca se escriben en disco, nunca se registran. Cada pipeline hace pasar un texto testigo por el servidor y falla si sus registros lo muestran alguna vez.
Cómo comprobarlo
El aviso legal, en «Datos personales» — con lo que registra el alojamiento: dirección, fecha, página.
Navegador protegido
Qué significa para ti
Solo HTTPS. Una política de contenido estricta: scripts y estilos solo de este sitio, un nonce nuevo en cada página, ninguna visualización dentro de un marco. Una huella de integridad en cada archivo de script y de estilo. Lo que la página envía debe venir del origen exacto de este sitio; por encima de los presupuestos por cliente, la respuesta es 429.
Cómo comprobarlo
Las cabeceras de respuesta de cualquier página, y los atributos de integridad en su código fuente.
content-security-policy · integrity="sha384-…"
Un alojamiento francés
Qué significa para ti
El servicio está alojado por OVH SAS, empresa francesa, y lo edita AQ INVESTISSEMENTS (Contee), en París.
Cómo comprobarlo
El aviso legal nombra a ambos.
Notificación de vulnerabilidades
Qué significa para ti
¿Has encontrado un fallo? Escribe a nuestro contacto de seguridad. Está publicado en el archivo estándar que buscan los equipos de seguridad, con los idiomas que leemos.
Cómo comprobarlo
/.well-known/security.txt (RFC 9116).
Mínimo privilegio
Una página abierta, una API cerrada por defecto.
La página no pide ninguna cuenta: cualquiera puede pegar un texto, dentro de unos presupuestos por cliente que mantienen el servicio disponible para todos.
La API, para un despliegue en tus propios servidores, no arranca sin una fuente de identidad y rechaza toda llamada anónima: cada llamante presenta un certificado de cliente o un token de tu proveedor de identidad, y tu política concede cada acción por su nombre. Lo que no concede se rechaza.
Certificado de cliente (TLS mutuo) o token portador · denegado por defecto
Compruébalo tú mismo
Tres comprobaciones, desde tu propio terminal.
Las cabeceras de respuesta
curl -sI https://donotleak.contee.eu/Lo que deberías ver
content-security-policy con default-src 'self' y un nonce nuevo en cada llamada, strict-transport-security y x-frame-options: DENY.
La firma y la procedencia
curl -sO https://donotleak.contee.eu/cosign.pubcosign verify --key cosign.pub forge.contee.eu/contee/donotleak-app@sha256:<digest>cosign verify-attestation --key cosign.pub --type slsaprovenance forge.contee.eu/contee/donotleak-app@sha256:<digest>Lo que deberías ver
Con acceso a la imagen y el digest de una versión: la firma se verifica con nuestra clave pública, y la procedencia nombra el commit del que se construyó. Usa cosign 3 o posterior.
El contacto de seguridad
curl -s https://donotleak.contee.eu/.well-known/security.txtLo que deberías ver
La dirección para notificar una vulnerabilidad, y los idiomas que leemos: francés e inglés.
Contra qué no protege DoNotLeak
Una protección que conoce sus límites.
Toda detección deja pasar algo.
La página muestra todo lo que ha encontrado, para que releas antes de enviar.
Protege lo que pasa por él.
Un texto enviado desde otra pestaña, por correo o en un archivo compartido nunca se cruza con él.
No puede recuperar lo que ya se ha enviado.
Tampoco puede revocar por ti una contraseña o una clave filtrada.
Tu propio equipo va primero.
Un programa malicioso o una extensión del navegador que lee tu pantalla lee el texto antes que nosotros.
Un secreto comercial en palabras sencillas puede escapársele.
Localiza datos personales e identificadores; un secreto comercial escrito con palabras sencillas puede parecer una frase cualquiera.
Hoy, el texto viaja a nuestro servidor para el análisis — cifrado en tránsito, guardado solo en memoria. Un modo en el que el análisis se ejecuta por completo en tu navegador: Próximamente
Esta página describe controles técnicos. No es una certificación ni un asesoramiento jurídico.
Comprueba y luego decide.
Aprobar, restringir o rechazar: los tres comandos de arriba bastan para empezar, y la página se puede probar con un secreto falso. Para alojarlo dentro de tu sistema de información, con la identidad de tus máquinas, consulta la página de TI. Un cuestionario de seguridad para proveedores, una pregunta: escribe a Contee.