 DoNotLeak
Dla CISO
Mniej sekretów w promptach. Każde zabezpieczenie do sprawdzenia z twojego terminala.
Klucze API, tokeny, hasła, adresy IPv4: DoNotLeak wykrywa je i zastępuje, zanim tekst trafi do AI. Zostaje pytanie, które zadajesz każdemu nowemu narzędziu – co dodaje do twojej powierzchni ataku. Oto jego dziesięć zabezpieczeń, a przy każdym: jak je samodzielnie sprawdzić.
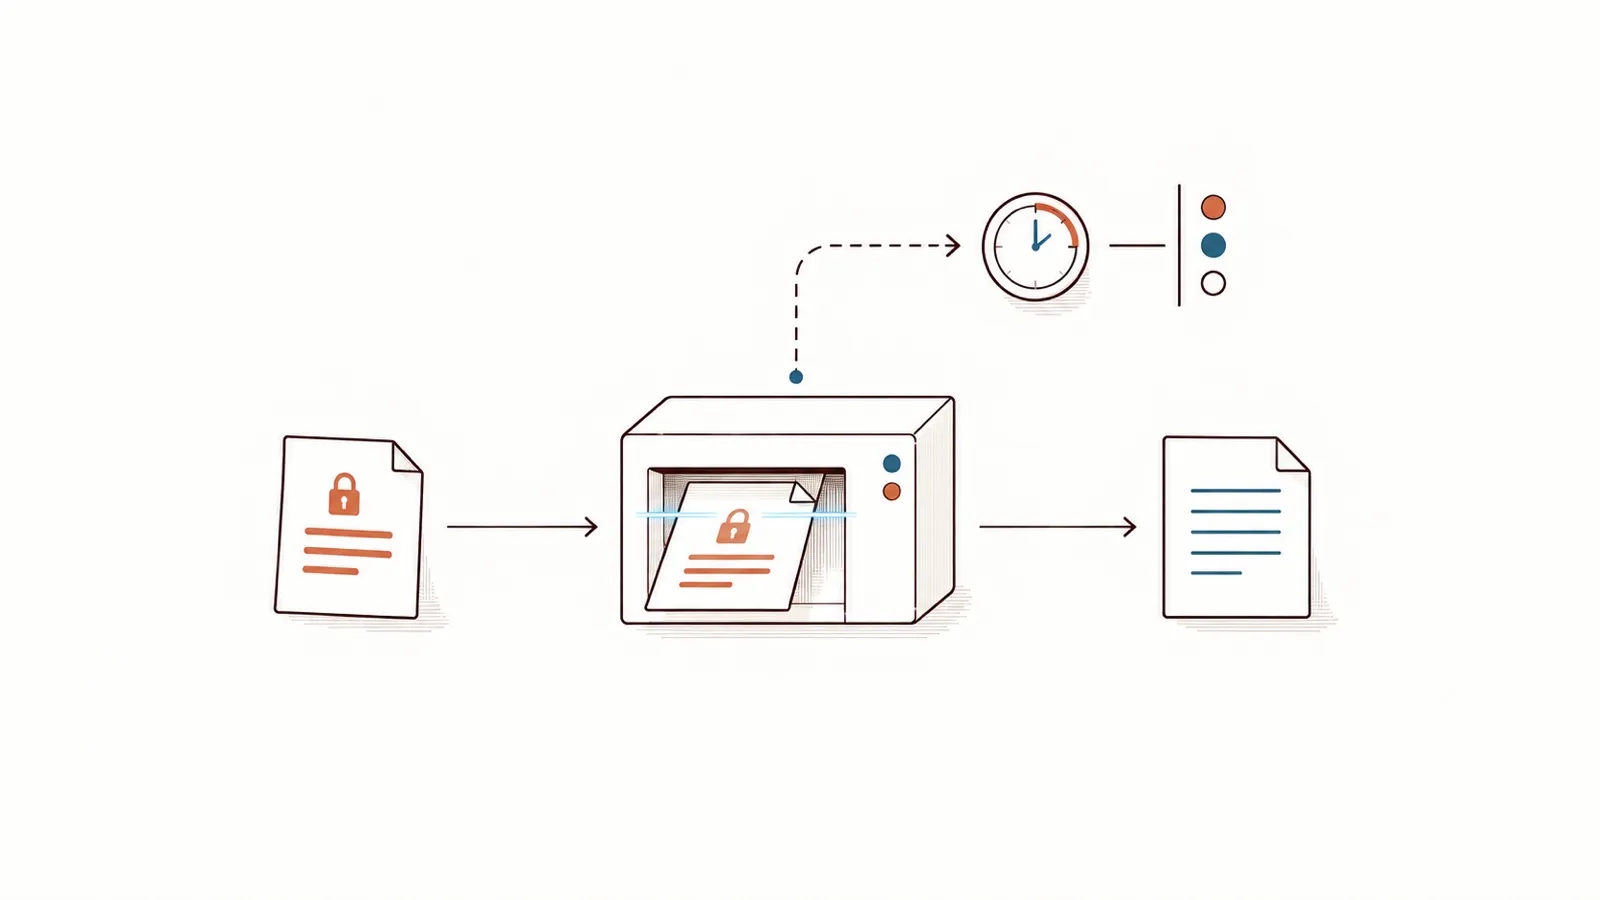
Twój tekst jest przetwarzany w pamięci i znika razem z żądaniem, które go niesie: nigdy nie jest zapisywany ani logowany. Usługa nie łączy się z nikim i działa z minimalnego obrazu podpisanego naszym własnym kluczem.
Sekrety w promptach
Zgłoszenie błędu i to, co AI z niego dostaje.
Wklejone z prośbą o pomoc, niesie ze sobą hasło, adres IP, konto. Wynik został zarejestrowany z silnika, a nie napisany ręcznie.
To, co wklejasz
Bug — the database login fails since the update Log: ERROR login refused for claire.fabre@example.org from 192.0.2.87 Database password: Vx7qP2mLr9 Reproduced by Julien Marchand on his workstation.
To, co otrzymuje AI
Bug — the database login fails since the update Log: ERROR login refused for [[EMAIL-1]] from [[IP_ADDRESS-1]] Database password: [[CREDENTIAL-1]] Reproduced by [[PERSON-1]] on his workstation.
Co DoNotLeak wykrywa tutaj, a czego nie rozpoznaje
Klucze i tokeny w popularnych formatach, klucze prywatne, ciągi połączeń, hasła zapisane po etykiecie, adresy IPv4. Nazwy serwera ani notatki o architekturze nie rozpoznaje.
W twoich ramach odniesienia
Twoje pytania i zabezpieczenia, które na nie odpowiadają.
Każda odpowiedź przypisana tam, gdzie ją oceniasz: EBIOS Risk Manager agencji ANSSI, ISO/IEC 27001, NIS2, OWASP.
Co dodaje do twojej powierzchni ataku?
Obraz bez powłoki i bez menedżera pakietów, uruchamiany jako użytkownik bez uprawnień, bez żadnej zdolności (capability) Linuksa, tylko do odczytu, za jądrem w przestrzeni użytkownika. W przeglądarce: ścisła polityka treści i skrót integralności na każdym skrypcie.
Zabezpieczenia
Minimalne środowisko · Izolowane wykonanie · Wzmocniona przeglądarka
W twoich ramach odniesienia
ISO/IEC 27001, A.8.9 zarządzanie konfiguracją · OWASP Secure Headers Project
Kto to zbudował, z czego i jak to udowodnić?
Każdy obraz jest podpisany naszym własnym kluczem, wraz z pochodzeniem kompilacji wskazującym commit oraz wykazem komponentów, również podpisanym. Baza jest przypięta swoim skrótem.
Zabezpieczenia
Podpisane obrazy, pochodzenie · Wykaz komponentów oprogramowania (SBOM)
W twoich ramach odniesienia
NIS2, art. 21 ust. 2 lit. d i ust. 3, bezpieczeństwo łańcucha dostaw · ISO/IEC 27001, A.5.21
A podatności?
Dwa skanery przy każdej kompilacji: podatność wysoka lub krytyczna zatrzymuje wydanie, chyba że pisemny, przejrzany wyjątek wyjaśnia dlaczego. Dostawca hostingu skanuje ponownie przed wdrożeniem. Do zgłoszenia luki – opublikowany kontakt, po francusku lub po angielsku.
Zabezpieczenia
Skanowanie podatności · Zgłaszanie podatności
W twoich ramach odniesienia
NIS2, art. 21 ust. 2 lit. e, postępowanie w przypadku podatności i ich ujawnianie · ISO/IEC 27001, A.8.8
Jeszcze jeden dostawca: co widzi, do czego sięga?
Tekst żyje w pamięci żądania, nigdy nie jest zapisywany ani logowany – sprawdza to tekst kontrolny przepuszczany przez każdy pipeline. Brak ruchu wychodzącego: żadnego dostawcy AI, żadnej usługi zewnętrznej. Hosting i wydawca są wskazani z nazwy; a obraz headless może działać w twoim własnym systemie informatycznym.
Zabezpieczenia
Nic nie jest przechowywane · Brak ruchu wychodzącego · Francuski hosting
W twoich ramach odniesienia
EBIOS Risk Manager, warsztat 3, interesariusz twojego ekosystemu · ISO/IEC 27001, A.5.19 do A.5.23
Kto może to wywołać i z jakimi prawami?
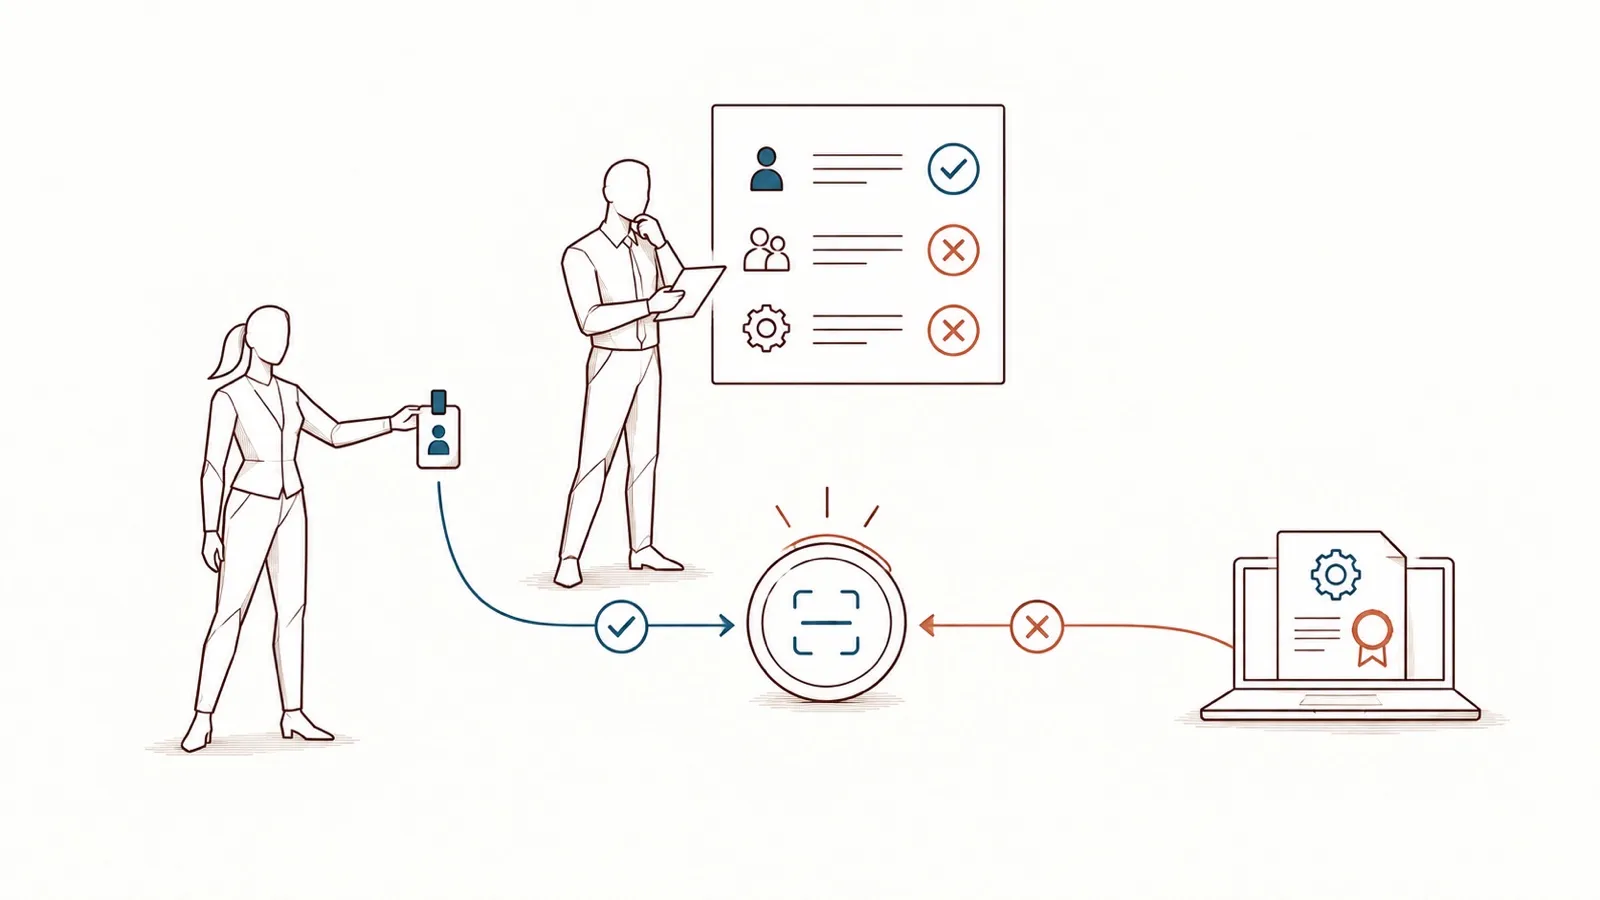
Stronę – każdy, bez konta, w granicach budżetów na klienta. API – domyślnie nikt: certyfikat klienta lub token od twojego dostawcy tożsamości, każda akcja przyznana z nazwy, żadnego statycznego klucza.
Zabezpieczenia
Dostęp, poniżej
W twoich ramach odniesienia
ISO/IEC 27001, A.5.15 i A.8.5 · NIS2, art. 21 ust. 2 lit. i
A sam wyciek?
Po to jest to narzędzie: wykryć i zastąpić przed wysłaniem, pokazując wszystko, co znalazło. To, czego nie obejmuje, opisano poniżej.
Zabezpieczenia
Granice, poniżej
W twoich ramach odniesienia
ISO/IEC 27001, A.8.11 maskowanie danych i A.8.12 zapobieganie wyciekom danych · OWASP Top 10 dla aplikacji LLM, LLM02:2025
Te ramy odniesienia są twoje
DoNotLeak nie deklaruje żadnej certyfikacji ani zgodności z którąkolwiek z nich. Odwołania to nasza interpretacja, którą każda organizacja powinna zweryfikować względem własnych ram: wskazują, gdzie przypisać każdą odpowiedź w twojej analizie ryzyka lub w dokumentacji akredytacji bezpieczeństwa.
Zabezpieczenia
Dziesięć zabezpieczeń działających dziś.
Przy każdym: co oznacza dla ciebie i gdzie jest jego dowód.
Podpisane obrazy, pochodzenie
Co to dla ciebie znaczy
Każdy opublikowany obraz jest podpisany własnym kluczem DoNotLeak, wraz z pochodzeniem kompilacji (SLSA): commitem, z którego go zbudowano. Pipeline weryfikuje podpis przed ogłoszeniem wydania; platforma hostingowa sprawdza go przed wdrożeniem.
Jak sprawdzić
Klucz publiczny jest na tej stronie; polecenie znajdziesz niżej.
Skanowanie podatności
Co to dla ciebie znaczy
Dwa niezależne skanery badają każdy obraz przed publikacją: podatność wysoka lub krytyczna zatrzymuje pipeline, chyba że pisemny, przejrzany wyjątek wyjaśnia dlaczego. Zautomatyzowane skany bezpieczeństwa webowego sprawdzają działającą usługę, a zależności kodu są porównywane z publiczną bazą znanych podatności. Platforma hostingowa skanuje ponownie i odrzuca obraz, którego poważna podatność ma poprawkę.
Jak sprawdzić
Twój własny skaner może ocenić ten sam obraz na podstawie jego wykazu komponentów.
HIGH · CRITICAL
Wykaz komponentów oprogramowania (SBOM)
Co to dla ciebie znaczy
Każde wydanie zawiera listę wszystkich pakietów swojego obrazu wraz z wersjami, w standardowym formacie – podpisaną tym samym kluczem.
Jak sprawdzić
Dołączony do obrazu w rejestrze, obok jego podpisu.
SPDX
Minimalne środowisko
Co to dla ciebie znaczy
Obraz zawiera usługę i kilka bibliotek systemowych, których potrzebuje: bez powłoki, bez menedżera pakietów. Działa jako użytkownik bez uprawnień, na bazie przypiętej jej skrótem.
Jak sprawdzić
Konfiguracja obrazu wskazuje użytkownika; jego wykaz komponentów nie zawiera żadnej powłoki.
USER 65532:65532
Izolowane wykonanie
Co to dla ciebie znaczy
Umowa usługi wymaga od platformy hostingowej jądra w przestrzeni użytkownika między usługą a hostem, żadnej zdolności (capability) Linuksa, systemu plików tylko do odczytu i stałych limitów: 1 GiB pamięci, 2 procesory, 128 procesów.
Jak sprawdzić
Zapisane w umowie usługi, którą stosuje platforma hostingowa.
cap_drop: ALL · read_only
Brak ruchu wychodzącego
Co to dla ciebie znaczy
Wykrywanie nie łączy się z nikim: z żadnym dostawcą AI, z żadną usługą zewnętrzną. Umowa usługi nie daje usłudze żadnej sieci wychodzącej. W twojej przeglądarce strona może rozmawiać tylko z tą witryną.
Jak sprawdzić
Nagłówek polityki treści; pokazuje to panel sieci twojej przeglądarki.
connect-src 'self'
Nic nie jest przechowywane
Co to dla ciebie znaczy
Twój tekst i pliki istnieją w pamięci żądania, które je niesie, a potem znikają: nigdy nie trafiają na dysk ani do logów. Każdy pipeline przepuszcza przez serwer tekst kontrolny i kończy się błędem, jeśli logi kiedykolwiek go pokażą.
Jak sprawdzić
Nota prawna, sekcja „Dane osobowe” – wraz z tym, co loguje hosting: adres, data, strona.
Wzmocniona przeglądarka
Co to dla ciebie znaczy
Tylko HTTPS. Ścisła polityka treści: skrypty i style wyłącznie z tej witryny, nowy nonce dla każdej strony, zakaz wyświetlania w ramce. Skrót integralności na każdym pliku skryptu i stylu. To, co wysyła strona, musi pochodzić z dokładnego źródła tej witryny; powyżej budżetów na klienta odpowiedź to 429.
Jak sprawdzić
Nagłówki odpowiedzi dowolnej strony i atrybuty integralności w jej źródle.
content-security-policy · integrity="sha384-…"
Francuski hosting
Co to dla ciebie znaczy
Usługę hostuje OVH SAS, francuska spółka, a wydaje AQ INVESTISSEMENTS (Contee) z Paryża.
Jak sprawdzić
Nota prawna wymienia obie.
Zgłaszanie podatności
Co to dla ciebie znaczy
Znaleziono lukę? Napisz do naszego kontaktu ds. bezpieczeństwa. Jest opublikowany w standardowym pliku, którego szukają zespoły bezpieczeństwa, wraz z językami, w których czytamy.
Jak sprawdzić
/.well-known/security.txt (RFC 9116).
Najmniejsze uprawnienia
Otwarta strona, API domyślnie zamknięte.
Strona nie wymaga konta: każdy może wkleić tekst, w granicach budżetów na klienta, które utrzymują usługę dostępną dla wszystkich.
API, do wdrożenia na twoich własnych serwerach, nie uruchamia się bez źródła tożsamości i odrzuca każde anonimowe wywołanie: każdy wywołujący przedstawia certyfikat klienta lub token od twojego dostawcy tożsamości, a twoja polityka przyznaje każdą akcję z nazwy. Czego nie przyznaje, to jest odrzucane.
Certyfikat klienta (wzajemny TLS) lub token okaziciela · domyślnie odmowa
Sprawdź samodzielnie
Trzy sprawdzenia z własnego terminala.
Nagłówki odpowiedzi
curl -sI https://donotleak.contee.eu/Co powinno się pojawić
content-security-policy z default-src 'self' i nowym nonce przy każdym wywołaniu, strict-transport-security oraz x-frame-options: DENY.
Podpis i pochodzenie
curl -sO https://donotleak.contee.eu/cosign.pubcosign verify --key cosign.pub forge.contee.eu/contee/donotleak-app@sha256:<digest>cosign verify-attestation --key cosign.pub --type slsaprovenance forge.contee.eu/contee/donotleak-app@sha256:<digest>Co powinno się pojawić
Z dostępem do obrazu i skrótem (digest) wydania: podpis weryfikuje się naszym kluczem publicznym, a pochodzenie wskazuje commit, z którego go zbudowano. Użyj cosign 3 lub nowszego.
Kontakt ds. bezpieczeństwa
curl -s https://donotleak.contee.eu/.well-known/security.txtCo powinno się pojawić
Adres do zgłoszenia podatności oraz języki, w których czytamy: francuski i angielski.
Przed czym DoNotLeak nie chroni
Ochrona, która zna swoje granice.
Każde wykrywanie coś przepuszcza.
Strona pokazuje wszystko, co znalazła, żeby przeczytać tekst przed wysłaniem.
Chroni to, co przez nie przechodzi.
Tekst wysłany z innej karty, e-mailem lub we współdzielonym pliku nigdy się z nim nie spotyka.
Nie cofnie tego, co już wysłano.
Nie unieważni też za ciebie hasła czy klucza, który wyciekł.
Najpierw twoje własne urządzenie.
Złośliwe oprogramowanie lub rozszerzenie przeglądarki, które czyta twój ekran, czyta tekst przed nami.
Tajemnica handlowa zapisana prostymi słowami może mu umknąć.
Wykrywa dane osobowe i identyfikatory; tajemnica handlowa zapisana prostymi słowami może wyglądać jak każde inne zdanie.
Dziś tekst trafia do analizy na nasz serwer – szyfrowany w transmisji, przechowywany tylko w pamięci. Tryb, w którym analiza działa w całości w twojej przeglądarce: Wkrótce
Ta strona opisuje zabezpieczenia techniczne. Nie jest ani certyfikacją, ani poradą prawną.
Sprawdź, potem zdecyduj.
Zatwierdzić, ograniczyć czy odrzucić: trzy powyższe polecenia wystarczą na początek, a stronę możesz wypróbować z fałszywym sekretem. Aby hostować DoNotLeak we własnym systemie informatycznym, z tożsamością twoich maszyn, zobacz stronę IT. Kwestionariusz bezpieczeństwa dla dostawcy albo pytanie? Napisz do Contee.