 DoNotLeak
Für CISOs
Weniger Secrets in Prompts. Jede Kontrolle von Ihrem Terminal aus prüfbar.
API-Schlüssel, Tokens, Passwörter, IPv4-Adressen: DoNotLeak findet sie und ersetzt sie, bevor ein Text an eine KI geht. Bleibt die Frage, die Sie jedem neuen Werkzeug stellen – was es Ihrer Angriffsfläche hinzufügt. Hier sind seine zehn Kontrollen und bei jeder, wie Sie sie selbst prüfen.
Ihr Text wird im Arbeitsspeicher verarbeitet und verschwindet mit der Anfrage, die ihn trägt: nie gespeichert, nie protokolliert. Der Dienst ruft niemanden auf und läuft aus einem minimalen Image, das mit unserem eigenen Schlüssel signiert ist.
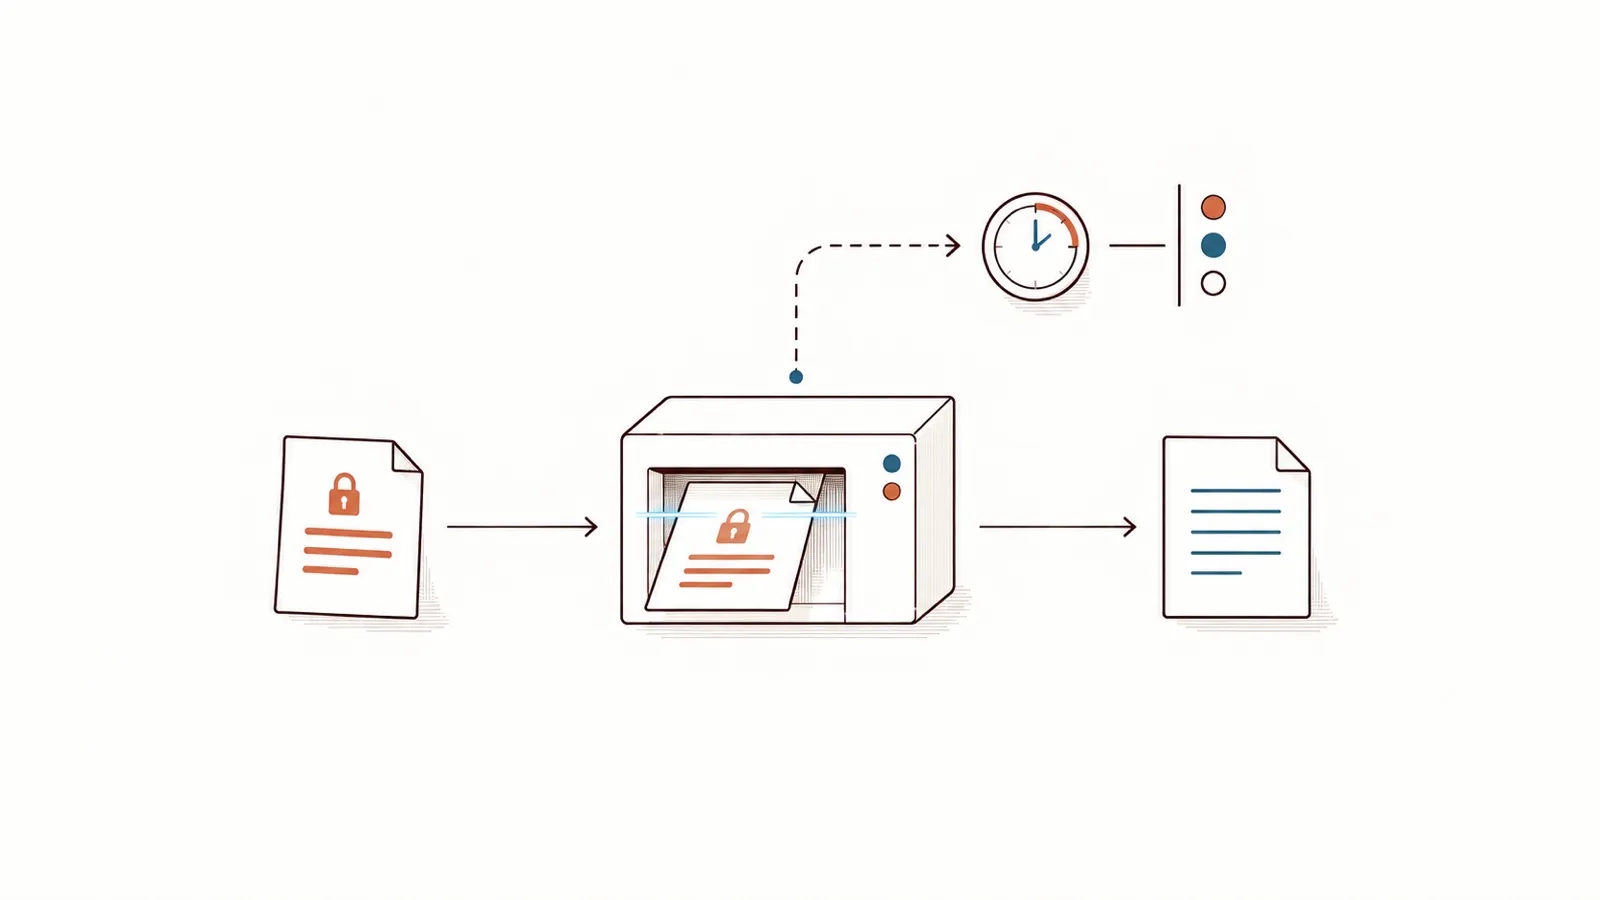
Secrets in Prompts
Ein Fehlerbericht und was die KI davon erhält.
Eingefügt, um Hilfe zu bekommen, nimmt er ein Passwort, eine IP-Adresse und ein Konto mit. Die Ausgabe ist an der Engine aufgezeichnet, nicht von Hand geschrieben.
Was Sie einfügen
Bug — the database login fails since the update Log: ERROR login refused for claire.fabre@example.org from 192.0.2.87 Database password: Vx7qP2mLr9 Reproduced by Julien Marchand on his workstation.
Was die KI erhält
Bug — the database login fails since the update Log: ERROR login refused for [[EMAIL-1]] from [[IP_ADDRESS-1]] Database password: [[CREDENTIAL-1]] Reproduced by [[PERSON-1]] on his workstation.
Was DoNotLeak hier erkennt, und was nicht
Schlüssel und Tokens in gängigen Formaten, private Schlüssel, Verbindungszeichenfolgen, Passwörter hinter einer Bezeichnung, IPv4-Adressen. Den Namen eines Servers oder eine Architekturnotiz erkennt es nicht.
In Ihren Regelwerken
Ihre Fragen und die Kontrollen, die sie beantworten.
Jede Antwort dort eingeordnet, wo Sie sie bewerten: EBIOS Risk Manager der ANSSI, ISO/IEC 27001, NIS2, OWASP.
Was fügt es Ihrer Angriffsfläche hinzu?
Ein Image ohne Shell und ohne Paketmanager, ausgeführt als Benutzer ohne Privilegien, ohne Linux-Capability, schreibgeschützt, hinter einem Kernel im Benutzerraum. Im Browser eine strenge Inhaltsrichtlinie und ein Integritäts-Hash auf jedem Skript.
Kontrollen
Minimale Laufzeit · Isolierte Ausführung · Gehärteter Browser
In Ihren Regelwerken
ISO/IEC 27001, A.8.9 Konfigurationsmanagement · OWASP Secure Headers Project
Wer hat es gebaut, woraus, und wie lässt sich das beweisen?
Jedes Image ist mit unserem eigenen Schlüssel signiert, samt seiner Build-Herkunft, die den Commit nennt, und seiner Stückliste, ebenfalls signiert. Die Basis ist über ihren Digest fixiert.
Kontrollen
Signierte Images, Herkunft · Software-Stückliste (SBOM)
In Ihren Regelwerken
NIS2, Art. 21 Abs. 2 Buchst. d und Abs. 3, Sicherheit der Lieferkette · ISO/IEC 27001, A.5.21
Und die Schwachstellen?
Zwei Scanner bei jedem Build: Eine hohe oder kritische Schwachstelle stoppt das Release, außer eine schriftliche, geprüfte Ausnahme begründet sie. Der Hoster scannt vor dem Deployment erneut. Für die Meldung einer Schwachstelle: ein veröffentlichter Kontakt, auf Französisch oder Englisch.
Kontrollen
Schwachstellen-Scans · Meldung von Schwachstellen
In Ihren Regelwerken
NIS2, Art. 21 Abs. 2 Buchst. e, Management und Offenlegung von Schwachstellen · ISO/IEC 27001, A.8.8
Ein Lieferant mehr: Was sieht er, was erreicht er?
Der Text lebt im Arbeitsspeicher der Anfrage, nie geschrieben, nie protokolliert – ein Testtext prüft das in jeder Pipeline. Kein ausgehender Datenfluss: kein KI-Anbieter, kein Drittdienst. Hoster und Herausgeber sind benannt; und das Headless-Image kann in Ihrem eigenen Informationssystem laufen.
Kontrollen
Nichts wird aufbewahrt · Kein ausgehender Datenfluss · Ein französischer Hoster
In Ihren Regelwerken
EBIOS Risk Manager, Workshop 3, ein Stakeholder Ihres Ökosystems · ISO/IEC 27001, A.5.19 bis A.5.23
Wer darf es aufrufen, mit welchen Rechten?
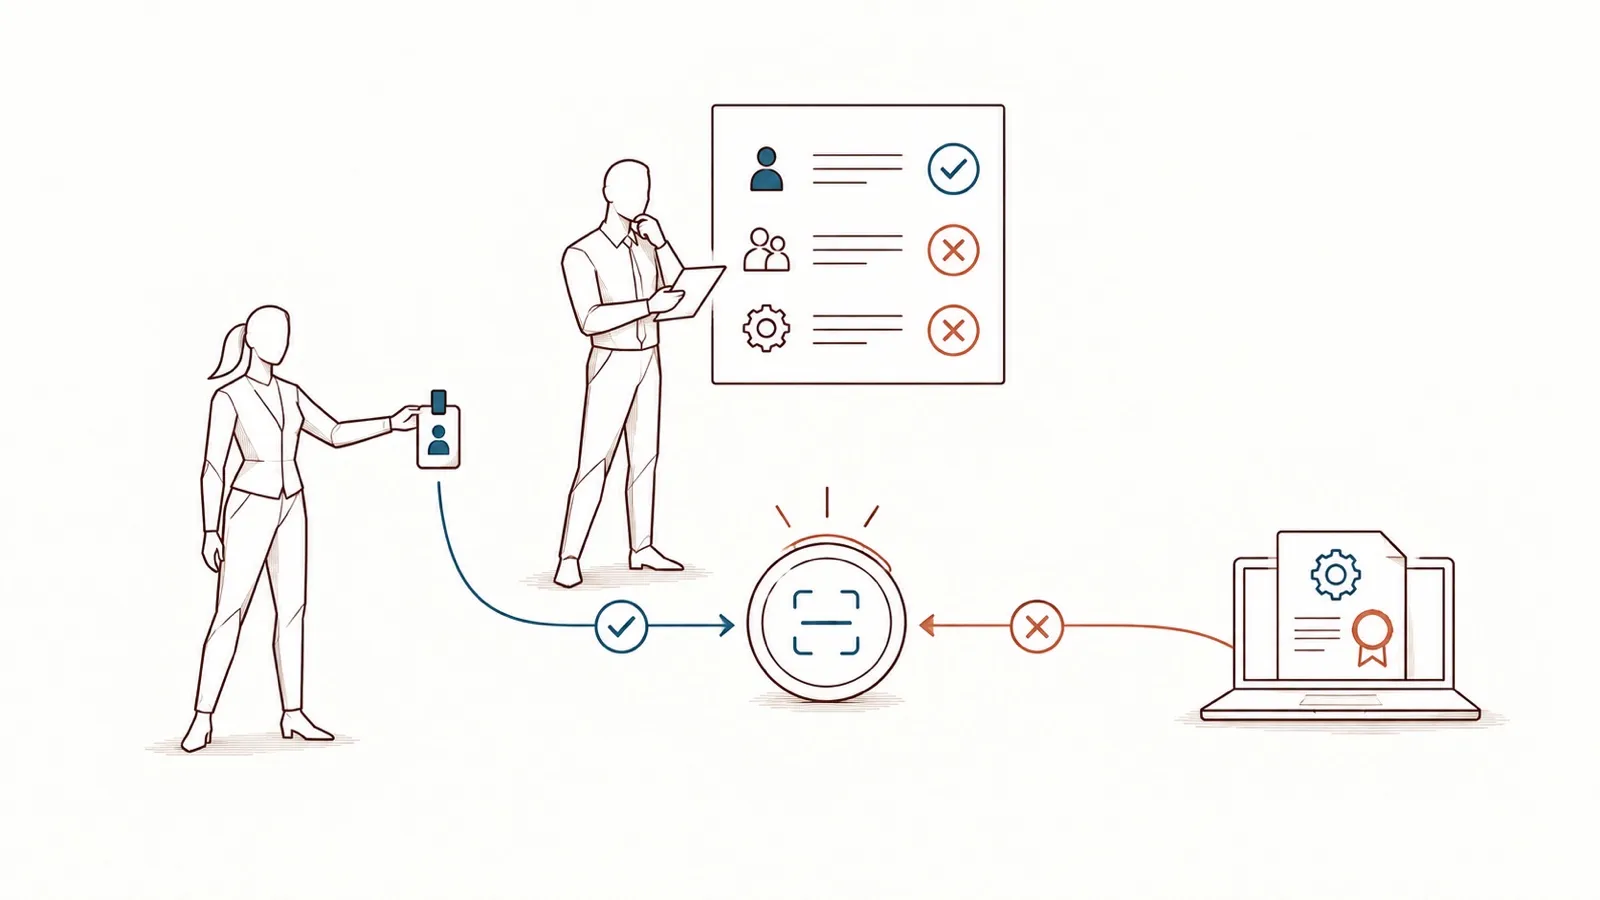
Die Seite: jeder, ohne Konto, im Rahmen von Budgets pro Client. Die API: standardmäßig niemand – ein Client-Zertifikat oder ein Token Ihres Identitätsanbieters, jede Aktion namentlich gewährt, kein statischer Schlüssel.
Kontrollen
Zugang, weiter unten
In Ihren Regelwerken
ISO/IEC 27001, A.5.15 und A.8.5 · NIS2, Art. 21 Abs. 2 Buchst. i
Und das Datenleck selbst?
Dafür ist das Werkzeug da: finden und ersetzen vor dem Senden, und alles zeigen, was es gefunden hat. Was es nicht abdeckt, steht weiter unten.
Kontrollen
Die Grenzen, weiter unten
In Ihren Regelwerken
ISO/IEC 27001, A.8.11 Datenmaskierung und A.8.12 Verhinderung von Datenlecks · OWASP Top 10 für LLM-Anwendungen, LLM02:2025
Es sind Ihre Regelwerke
DoNotLeak beansprucht weder eine Zertifizierung noch Konformität mit einem von ihnen. Die Verweise sind unsere Lesart, von jeder Organisation an ihrem eigenen Regelwerk zu prüfen: Sie sagen, wo Sie jede Antwort in Ihrer Risikoanalyse oder Ihren Unterlagen zur Sicherheitsfreigabe einordnen.
Die Kontrollen
Zehn Kontrollen, heute in Kraft.
Bei jeder: was sie für Sie bedeutet und wo ihr Nachweis liegt.
Signierte Images, Herkunft
Was sie für Sie bedeutet
Jedes veröffentlichte Image ist mit dem eigenen Schlüssel von DoNotLeak signiert, samt seiner Build-Herkunft (SLSA): dem Commit, aus dem es gebaut wurde. Die Pipeline prüft die Signatur, bevor sie ein Release ankündigt; die Hosting-Plattform prüft sie vor dem Deployment.
So prüfen Sie
Der öffentliche Schlüssel liegt auf dieser Website; der Befehl steht weiter unten.
Schwachstellen-Scans
Was sie für Sie bedeutet
Zwei unabhängige Scanner prüfen jedes Image vor der Veröffentlichung: Eine hohe oder kritische Schwachstelle stoppt die Pipeline, außer eine schriftliche, geprüfte Ausnahme begründet sie. Automatisierte Web-Sicherheitsscans testen den laufenden Dienst, und die Abhängigkeiten des Codes werden mit der öffentlichen Datenbank bekannter Schwachstellen abgeglichen. Die Hosting-Plattform scannt erneut und lehnt ein Image ab, dessen schwerwiegende Schwachstelle eine Korrektur hat.
So prüfen Sie
Ihr eigener Scanner kann dasselbe Image anhand seiner Stückliste beurteilen.
HIGH · CRITICAL
Software-Stückliste (SBOM)
Was sie für Sie bedeutet
Jedes Release trägt die Liste aller Pakete seines Images mit ihrer Version, in einem Standardformat – signiert mit demselben Schlüssel.
So prüfen Sie
Im Registry an das Image angehängt, neben seiner Signatur.
SPDX
Minimale Laufzeit
Was sie für Sie bedeutet
Das Image enthält den Dienst und die wenigen Systembibliotheken, die er braucht: keine Shell, keinen Paketmanager. Er läuft als Benutzer ohne Privilegien, auf einer Basis, die über ihren Digest fixiert ist.
So prüfen Sie
Die Konfiguration des Images nennt den Benutzer; seine Stückliste führt keine Shell.
USER 65532:65532
Isolierte Ausführung
Was sie für Sie bedeutet
Der Dienstvertrag verlangt von der Hosting-Plattform einen Kernel im Benutzerraum zwischen Dienst und Host, keine Linux-Capability, ein schreibgeschütztes Dateisystem und feste Grenzen: 1 GiB Arbeitsspeicher, 2 CPUs, 128 Prozesse.
So prüfen Sie
Im Dienstvertrag festgehalten, den die Hosting-Plattform anwendet.
cap_drop: ALL · read_only
Kein ausgehender Datenfluss
Was sie für Sie bedeutet
Die Erkennung ruft niemanden auf: keinen KI-Anbieter, keinen Drittdienst. Der Dienstvertrag gewährt dem Dienst kein ausgehendes Netzwerk. In Ihrem Browser darf die Seite nur mit dieser Website sprechen.
So prüfen Sie
Der Header der Inhaltsrichtlinie; das Netzwerk-Panel Ihres Browsers zeigt es.
connect-src 'self'
Nichts wird aufbewahrt
Was sie für Sie bedeutet
Ihr Text und Ihre Dateien existieren im Arbeitsspeicher der Anfrage, die sie trägt, und verschwinden dann: nie auf die Festplatte geschrieben, nie protokolliert. Jede Pipeline schickt einen Testtext durch den Server und schlägt fehl, sobald seine Protokolle ihn zeigen.
So prüfen Sie
Das Impressum, Abschnitt „Personenbezogene Daten“ – mit dem, was der Hoster protokolliert: Adresse, Datum, Seite.
Gehärteter Browser
Was sie für Sie bedeutet
Nur HTTPS. Eine strenge Inhaltsrichtlinie: Skripte und Stile nur von dieser Website, eine neue Nonce für jede Seite, keine Einbettung in Frames. Ein Integritäts-Hash auf jeder Skript- und Stildatei. Was die Seite sendet, muss vom exakten Ursprung dieser Website kommen; jenseits der Budgets pro Client lautet die Antwort 429.
So prüfen Sie
Die Antwort-Header jeder Seite und die Integritätsattribute in ihrem Quelltext.
content-security-policy · integrity="sha384-…"
Ein französischer Hoster
Was sie für Sie bedeutet
Der Dienst wird von OVH SAS gehostet, einem französischen Unternehmen, und von AQ INVESTISSEMENTS (Contee) in Paris herausgegeben.
So prüfen Sie
Das Impressum nennt beide.
Meldung von Schwachstellen
Was sie für Sie bedeutet
Sie haben eine Schwachstelle gefunden? Schreiben Sie unserem Sicherheitskontakt. Er steht in der Standarddatei, die Sicherheitsteams suchen, mit den Sprachen, die wir lesen.
So prüfen Sie
/.well-known/security.txt (RFC 9116).
Minimale Rechte
Eine offene Seite, eine standardmäßig geschlossene API.
Die Seite verlangt kein Konto: Jeder kann einen Text einfügen, im Rahmen von Budgets pro Client, die den Dienst für alle verfügbar halten.
Die API, für einen Betrieb auf Ihren eigenen Servern, startet nicht ohne Identitätsquelle und lehnt jeden anonymen Aufruf ab: Jeder Aufrufer legt ein Client-Zertifikat oder ein Token Ihres Identitätsanbieters vor, und Ihre Richtlinie gewährt jede Aktion namentlich. Was sie nicht gewährt, wird abgelehnt.
Client-Zertifikat (gegenseitiges TLS) oder Bearer-Token · standardmäßig verweigert
Selbst prüfen
Drei Prüfungen, aus Ihrem eigenen Terminal.
Die Antwort-Header
curl -sI https://donotleak.contee.eu/Was Sie sehen sollten
content-security-policy mit default-src 'self' und einer neuen Nonce bei jedem Aufruf, dazu strict-transport-security und x-frame-options: DENY.
Die Signatur und die Herkunft
curl -sO https://donotleak.contee.eu/cosign.pubcosign verify --key cosign.pub forge.contee.eu/contee/donotleak-app@sha256:<digest>cosign verify-attestation --key cosign.pub --type slsaprovenance forge.contee.eu/contee/donotleak-app@sha256:<digest>Was Sie sehen sollten
Mit Zugang zum Image und dem Digest eines Releases: Die Signatur verifiziert gegen unseren öffentlichen Schlüssel, und die Herkunft nennt den Commit, aus dem es gebaut wurde. Verwenden Sie cosign 3 oder neuer.
Der Sicherheitskontakt
curl -s https://donotleak.contee.eu/.well-known/security.txtWas Sie sehen sollten
Die Adresse für die Meldung einer Schwachstelle und die Sprachen, die wir lesen: Französisch und Englisch.
Wovor DoNotLeak nicht schützt
Ein Schutz, der seine Grenzen kennt.
Jede Erkennung übersieht etwas.
Die Seite zeigt alles, was sie gefunden hat, damit Sie lesen, bevor Sie senden.
DoNotLeak schützt, was hindurchgeht.
Ein Text, der aus einem anderen Tab, per E-Mail oder in einer geteilten Datei verschickt wird, begegnet ihm nie.
Es kann nicht zurückholen, was schon verschickt ist.
Ebenso wenig kann es ein abgeflossenes Passwort oder einen Schlüssel für Sie widerrufen.
Ihr eigenes Gerät kommt zuerst.
Schadsoftware oder eine Browser-Erweiterung, die Ihren Bildschirm liest, liest den Text vor uns.
Ein Geschäftsgeheimnis in schlichten Worten kann ihm entgehen.
Es findet personenbezogene Daten und Kennungen; ein Geschäftsgeheimnis in schlichten Worten kann wie jeder andere Satz aussehen.
Heute reist der Text für die Analyse zu unserem Server – verschlüsselt übertragen, nur im Arbeitsspeicher gehalten. Ein Modus, in dem die Analyse vollständig in Ihrem Browser läuft: Bald
Diese Seite beschreibt technische Kontrollen. Sie ist weder eine Zertifizierung noch eine Rechtsberatung.
Erst prüfen, dann entscheiden.
Freigeben, einschränken oder ablehnen: Die drei Befehle oben genügen für den Anfang, und die Seite lässt sich mit einem erfundenen Secret ausprobieren. Um DoNotLeak in Ihrem Informationssystem zu hosten, mit der Identität Ihrer Maschinen, lesen Sie die Seite für die IT-Leitung. Ein Sicherheitsfragebogen für Lieferanten, eine Frage: Schreiben Sie Contee.