 DoNotLeak
Para a direção
As suas equipas já usam IA. Sabe o que lhe confiam?
A IA tornou-se uma questão de direção: estar atualizado é não deixar a vantagem a quem a usa bem — e proibi-la não a trava. Mas cada texto colado numa conta pessoal sai sem contrato nem rasto, e uma fuga paga-se primeiro em confiança. Aqui: o que está em jogo para a organização, a sua ordem de grandeza e o que lhe cabe decidir.
O que está em jogo
Uma vantagem a ganhar, uma fuga a prevenir.
As suas equipas não esperaram: para redigir, resumir, traduzir, já usam assistentes de IA — muitas vezes uma ferramenta gratuita, aberta com uma conta pessoal, que a organização não escolheu. É a Shadow AI: uma proposta comercial, uma folha de cálculo, o e-mail de um cliente seguem então por um caminho que a empresa não vê.
- 78 %
- dos utilizadores de IA levam as suas próprias ferramentas de IA para o trabalho (31 000 pessoas inquiridas em 31 países).Microsoft e LinkedIn, Work Trend Index 2024 (em inglês)
- 72 %
- dos trabalhadores que usam regularmente serviços de IA num dispositivo de trabalho fazem-no com uma conta associada a um e-mail não profissional.Verizon, Data Breach Investigations Report 2025 (em inglês)
Porque é que a empresa não o vê?
Ninguém o faz para prejudicar: um prazo, uma ferramenta que ajuda mesmo, uma ferramenta aprovada que falta ou é mais lenta. O risco é invisível no momento do gesto — e no dia em que se vê, é a confiança dos seus clientes que está em jogo, antes mesmo da questão jurídica.
- Fora de qualquer contrato
Nenhum acordo vincula o fornecedor à empresa: as condições são as que o colaborador aceitou, para si próprio.
- Fora de qualquer registo
A empresa não sabe o que saiu, quando, nem para que serviço — por isso não pode responder por isso nem corrigir.
- Fora de qualquer política
Diga a política o que disser sobre o que pode ser partilhado, ela não está lá no momento de colar.
A sua ordem de grandeza
Colar uma vez é pouco. Um ano a colar, não.
Um copiar-colar parece inofensivo. Multiplique-o pelos dias úteis de um ano, depois pelas pessoas de um departamento, depois pelos departamentos de uma empresa: esse total é o que a organização expõe — e ninguém o vê, porque ninguém o envia de uma só vez. Uma ordem de grandeza para apresentar à comissão executiva, não uma medição.
Os seus números
Todas as que redigem, enviam ou colam documentos.De 1 a 100 000 · por omissão 250
Nunca mais do que a organização.De 1 a 10 000 · por omissão 12
Um e-mail com o anexo, um ficheiro partilhado com um fornecedor, um texto colado num assistente.De 0 a 50 · por omissão 5
Os três documentos da demonstração têm quatro ou cinco cada um.De 1 a 50 · por omissão 4
O que pode sair
Os elementos sensíveis enviados para fora, contados de cada vez que saem.
O seu departamento
- por dia
- 24
- por mês
- 440
- por ano
- 5 280
Toda a organização
- por dia
- 500
- por mês
- 9 167
- por ano
- 110 000
Ocorrências, não pessoas distintas: o mesmo cliente volta a contar em cada documento que o nomeia. O cálculo é explicado mais abaixo.
Calculado no seu navegador — nada do que introduz é enviado.
A página chega com os valores por omissão; a partir daí, cada número é calculado pela própria página, no seu navegador. Mover um cursor não envia nenhum pedido: abra o separador de rede do seu navegador e veja. Um teste automático verifica exatamente isso — zero pedidos enquanto os valores mudam.
A ligação leva os seus números depois do sinal #, a parte de um endereço que um navegador nunca envia a um servidor. Quem a abre refaz o mesmo cálculo no seu próprio navegador.
A página não guarda nada: os seus números vivem no próprio endereço.
Os seus números, multiplicados — sem nada escondido.
Nenhum coeficiente escondido: os números do departamento são este produto; os da organização, o mesmo produto com todo o efetivo. Cada hipótese está escrita abaixo — para poder responder a quem perguntar de onde vem o número.
12pessoas no departamento×5documentos por dia, cada uma×10 %têm dados sensíveis×4elementos em cada um=24elementos por dia
24elementos por dia×220dias úteis por ano=5 280elementos por ano
220 dias úteis por ano
Cinco dias por semana, menos cinco semanas de férias e os feriados: cerca de 220 dias. Um mês é a duodécima parte desse ano — cerca de 18 dias úteis.
Ocorrências, não elementos distintos
O mesmo cliente aparece em muitos documentos: o seu nome sai com o orçamento, o contrato, a fatura e o e-mail de seguimento. Os números contam cada saída. Quantas pessoas ou processos distintos isso representa depende dos seus ficheiros, e cinco números não o podem dizer — em vez de inventar uma proporção, a página não mostra nenhuma. Cada ocorrência continua a ser mais uma cópia lá fora.
Uma ordem de grandeza, não uma medição
O resultado é construído a partir dos seus próprios números; os valores por omissão são um ponto de partida, não uma estatística. Dá a ver um volume — ninguém contou os documentos da sua organização, nem esta página.
Por trás da contagem, deveres — e limites máximos.
Três quadros aplicam-se quando saem dados pessoais ou confidenciais — e é a organização que responde por isso. Nenhum transforma os seus números num montante.
Coimas do RGPD: limites máximos, não preços
Até 10 milhões de euros ou, no caso de uma empresa, até 2 % do seu volume de negócios anual a nível mundial correspondente ao exercício financeiro anterior, consoante o montante mais elevado — por violar as obrigações do responsável pelo tratamento, entre elas a segurança e a notificação de violações (artigo 83.º, n.º 4). Até 20 milhões de euros ou 4 % por violar os princípios básicos, os direitos dos titulares ou as regras sobre transferências para fora da UE (artigo 83.º, n.º 5). A autoridade fixa cada coima caso a caso, tendo em conta, entre outros fatores, a gravidade e a duração da infração e o número de titulares afetados (artigo 83.º, n.º 2). Um limite máximo não é uma previsão: esta página não calcula nenhuma coima.
Uma violação notifica-se em 72 horas
Uma violação da segurança que provoque a divulgação não autorizada de dados pessoais é uma violação de dados pessoais (artigo 4.º, ponto 12); se uma dada divulgação o é, avalia-se caso a caso. O responsável pelo tratamento notifica-a à autoridade de controlo sem demora injustificada e, sempre que possível, até 72 horas após ter tido conhecimento dela, a menos que não seja suscetível de resultar num risco para as pessoas (artigo 33.º). Quando for suscetível de implicar um elevado risco para elas, os titulares dos dados também são informados, sem demora injustificada (artigo 34.º).
Contratos: a cláusula de confidencialidade
Os processos de clientes estão muitas vezes abrangidos por uma cláusula de confidencialidade ou por um acordo de não divulgação. Divulgar um segredo comercial sem o consentimento do seu titular, em violação de um tal acordo, é ilícito nos termos da diretiva europeia relativa aos segredos comerciais (artigo 4.º, n.º 3). O que isso custa está escrito em cada contrato e resolve-se caso a caso: não existe um número público, por isso a página não mostra nenhum.
Diretiva (UE) 2016/943 (segredos comerciais), artigo 4.º — EUR-Lex
O que sai — o seu saber-fazer
A sua vantagem sai com o texto.
Uma proposta comercial contém uma estrutura de preços e um método. O código-fonte contém anos de engenharia. Uma nota de estratégia contém as escolhas do próximo ano. Colado para ser resumido ou corrigido, cada um entrega a um fornecedor uma cópia do saber-fazer da empresa — e como o original fica no lugar, ninguém dá por isso.
Proteger um segredo começa por guardá-lo
O direito da União só protege um segredo comercial se o seu titular tiver tomado medidas razoáveis para o manter secreto.
Um limite, com honestidade
Uma estratégia, uma margem ou um processo de fabrico podem ser confidenciais sem conter um único nome, e-mail ou número. O DoNotLeak deteta dados pessoais, identificadores e chaves de acesso; não reconhece um segredo pelo seu significado. Reler antes de enviar continua a caber-lhe a si.
O que sai — contratos e concursos
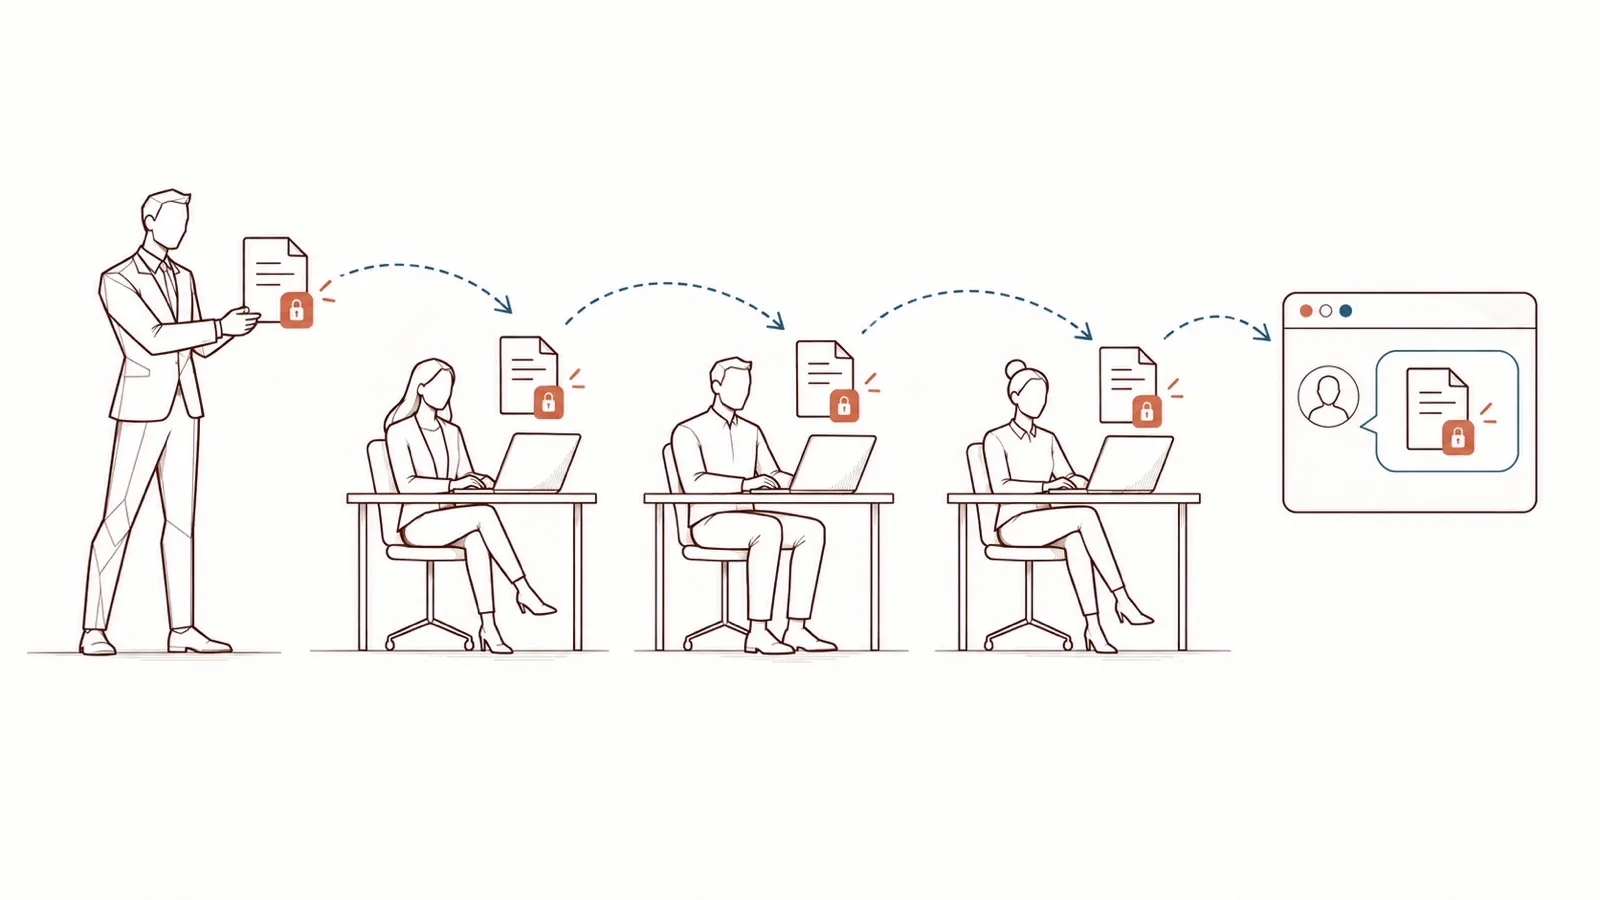
Uma cláusula de confidencialidade violada sem que ninguém o decidisse.
Os documentos de um concurso, uma proposta sob acordo de confidencialidade, o processo de um cliente, a tabela de preços de um fornecedor: a maioria foi confiada à empresa com a condição de não sair dela, ou de chegar apenas a destinatários designados.
Colá-los num serviço de IA é entregá-los a um terceiro. Ninguém decidiu violar a cláusula; um copiar-colar fê-lo. Se uma dada cláusula é violada depende da sua redação — uma questão para o seu departamento jurídico.
O que sai — a confiança dos seus clientes
Os dados deles, a sua responsabilidade.
Clientes, doentes, candidatos, colegas: um texto colado fala muitas vezes de pessoas. O RGPD não proíbe a IA; pede à organização que responda pelo que acontece aos seus dados.
Os clientes europeus escrevem a proteção de dados nos seus contratos com fornecedores: quem pode tratar os seus dados, onde, com que garantias. Um copiar-colar numa conta pessoal não responde a nenhuma destas perguntas.
A organização responde
O responsável pelo tratamento — a empresa, não o colaborador, não o EPD — deve aplicar medidas adequadas e poder demonstrá-lo.
RGPD, artigos 5.º, n.º 2, e 24.º
Um contrato com cada subcontratante
Um fornecedor que trata dados pessoais por conta da empresa tem de estar vinculado por um contrato que fixe as suas obrigações. Uma conta que um colaborador abriu para si próprio não é esse contrato.
RGPD, artigo 28.º
Transferências para fora da UE
Muitos serviços de IA são operados a partir de fora da União Europeia. Enviar para lá dados pessoais fica sujeito às regras de transferência do RGPD: uma decisão de adequação ou garantias adequadas, por exemplo.
RGPD, capítulo V (artigos 44.º a 49.º)
Segurança e limites máximos das coimas
O responsável tem de proteger os dados que trata. Violar os princípios básicos ou as regras de transferência pode dar lugar a coimas até 20 milhões de euros ou 4 % do volume de negócios anual a nível mundial, consoante o montante mais elevado. São limites máximos, não tarifas: a autoridade fixa cada coima caso a caso.
RGPD, artigos 32.º e 83.º, n.os 2 e 5
Esta página explica; não constitui aconselhamento jurídico. Cada contrato e cada tratamento merecem a leitura do seu departamento jurídico ou do seu EPD.
O que sai — os seus acessos
Material para um ataque futuro.
Um excerto enviado para depurar, uma configuração colada para fazer uma pergunta: o que ajuda hoje pode abrir uma porta amanhã.
- 94 dias
- o tempo mediano para corrigir segredos encontrados expostos num repositório GitHub. O abuso de credenciais continua a ser a via de entrada conhecida mais frequente nas violações.Verizon, Data Breach Investigations Report 2025 (em inglês)
Uma credencial
Uma chave de API, um token, uma palavra-passe, uma cadeia de ligação esquecidos num excerto: quem os lê pode usá-los.
Um nome de máquina interno
O nome de um servidor, um endereço da rede interna: um mapa do que existe, e onde.
Uma nota de arquitetura
Que componentes, que versões, como se ligam: o reconhecimento que um atacante teria de fazer sozinho.
O que o DoNotLeak deteta aqui
Chaves e tokens em formatos comuns, chaves privadas, cadeias de ligação, palavras-passe escritas depois de um rótulo, endereços IPv4. O nome de um servidor ou uma nota de arquitetura, não os reconhece.
Depois de sair
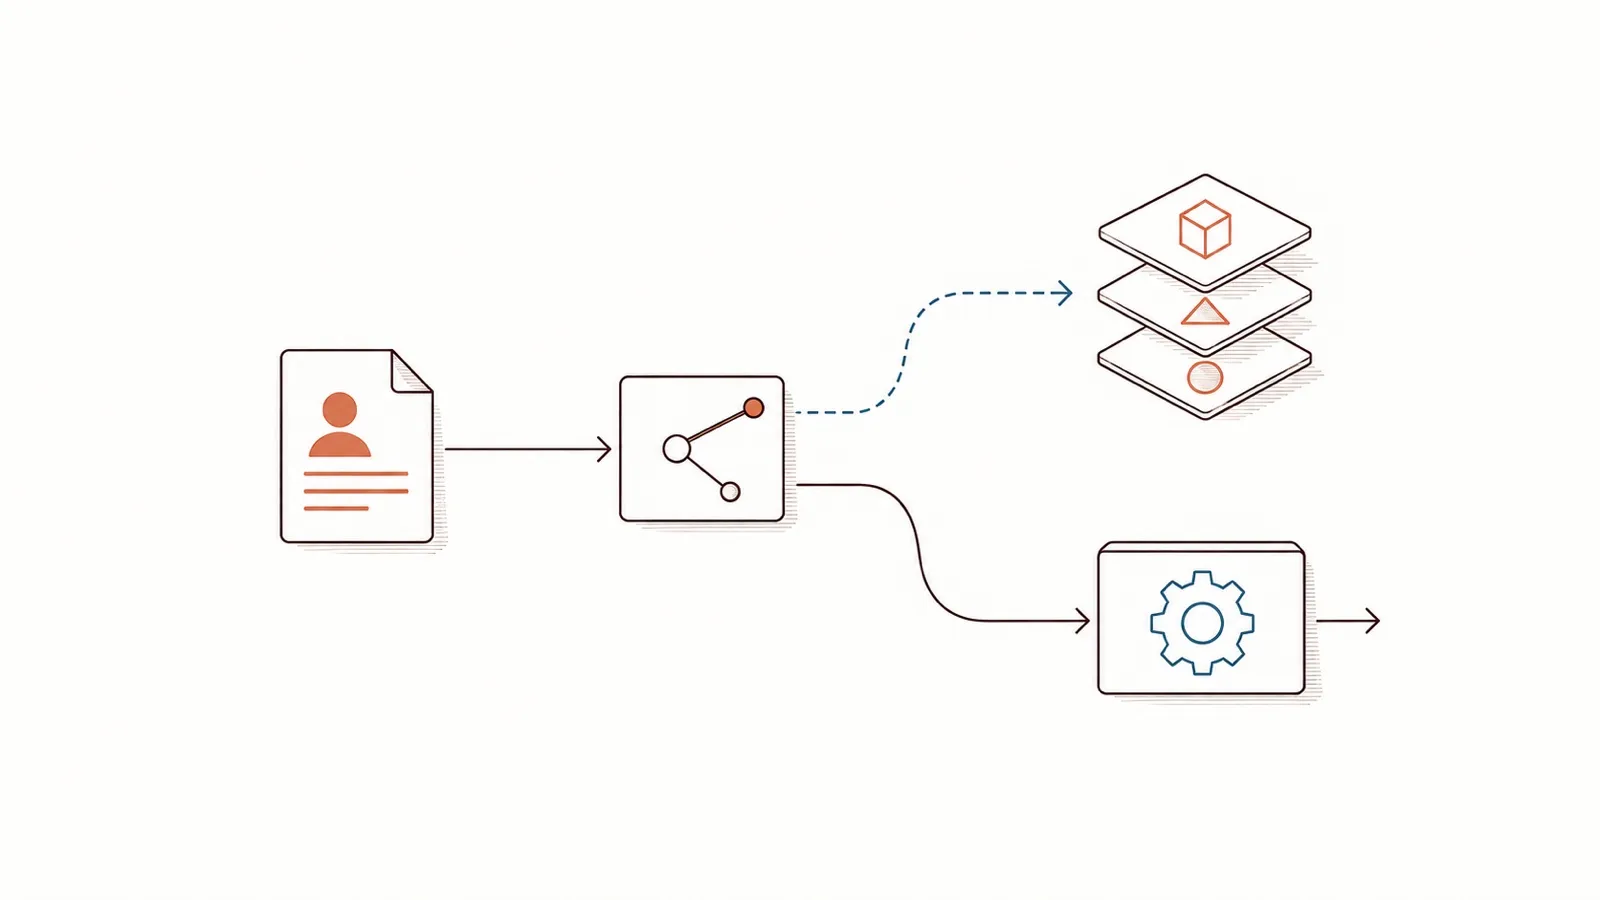
Um texto enviado não se recupera: cinco etapas, fora do seu alcance.
Uma conta gratuita não significa treino automático. O que acontece a um texto depende do serviço, das suas condições e das suas definições — e cada etapa é uma questão à parte.
Exposição
O texto chega aos servidores do fornecedor. A partir daí, escapa à empresa.
Conservação
Fica guardado no histórico das conversas e nos registos do fornecedor, durante o tempo que as suas condições preveem.
Treino
Em algumas ofertas para consumidores, consoante as condições e as definições, as conversas podem servir para melhorar os modelos. A CNIL recomenda desativar essa reutilização.
Memorização
Um modelo pode reter fragmentos daquilo com que foi treinado: investigadores extraíram palavra por palavra dados de treino — dados pessoais incluídos — de um modelo de linguagem.
Restituição
O que um modelo reteve pode, em alguns casos, reaparecer na resposta dada a outra pessoa. Para o CEPD, um modelo treinado com dados pessoais não pode, em todos os casos, ser considerado anónimo.
A decisão
Enquadrar em vez de proibir: quatro decisões.
Uma proibição sem caminho praticável convida a desvios. O que se aguenta é um quadro compreensível e uma ferramenta ao alcance de todos — e é também o que a CNIL recomenda: escolher as ferramentas, dizer o que pode ser partilhado, formar quem as usa.
- O quadro e a política de exemplo
Um quadro em vez de uma proibição
Uma política curta (o que pode sair, o que não pode, a quem ligar), uma formação que cria o reflexo e um procedimento conhecido de antemão para o dia em que algo sai mesmo assim.
Um responsável, apoiado pela direção
O seu EPD tem um kit para isso: um diagnóstico, um plano a 90 dias e o necessário para o pôr em prática — gratuito, sem formulários. O que espera de si: aprovar a política, nomear um patrocinador, lançar os 90 dias.
No kit do EPD, a nota à comissão executiva: a situação, o risco, o plano, a decisão a assinar. Descarregar a nota (PowerPoint, em inglês)
O plano do EPDUma ferramenta ao alcance da mão
Antes de cada prompt, a pessoa vê o que sairia e decide — dez segundos, na página, sem conta. Para uma equipa, o mesmo motor pode também funcionar nos servidores da própria organização, com a sua API.
Adotá-la não exige gestão da mudança: toda a gente já sabe colar um texto. Mais simples, impossível
Proteger um textoVolumes medidos, nunca pessoas
Contar as ferramentas aprovadas, as pessoas formadas, os incidentes comunicados: o suficiente para pilotar. Ninguém é vigiado, e o que cada um escreve não é lido.
Num texto real
O que as suas equipas colam e o que a IA recebe.
Um dado pessoal é qualquer informação sobre uma pessoa identificável, diretamente ou juntando peças. O DoNotLeak procura dois tipos e substitui-os na versão que se copia.
Identificadores diretos
Endereços de e-mail, números de telefone, IBAN e números de cartão, moradas, datas de nascimento, números de identificação civil e fiscal, matrículas — reconhecidos pelo formato, país a país.
Os nomes de pessoas, empresas e lugares
Encontrados com listas de nomes reais e a forma da frase. Regras explicáveis: nenhum modelo de IA, nenhum terceiro chamado.
O que cola
Call with Julie Marchand, purchasing manager at Transports Berthier in Nantes: she sends the quote from julie.marchand@example.org, mobile 06 39 98 41 27, deposit to FR76 3000 6000 0112 3456 7890 189.
O que a IA recebe
Call with [[PERSON-1]], purchasing manager at [[ORGANIZATION-1]] in [[LOCATION-1]]: she sends the quote from [[EMAIL-1]], mobile [[PHONE-1]], deposit to [[IBAN-1]].
Substituir é pseudonimizar, não anonimizar
O que resta — um cargo, uma data, um acontecimento raro — ainda pode apontar para alguém, e um dado pseudonimizado continua a ser um dado pessoal nos termos do RGPD.
Nenhuma deteção encontra tudo
É por isso que a página mostra tudo o que encontrou, e é por isso que relê antes de enviar.
A saída
Dizer sim à IA, com um quadro que se aguenta.
Manter a vantagem que a IA dá sem expor a organização: é uma decisão a tomar. Restam três perguntas, as que uma direção faz primeiro.
Porque não proibir simplesmente?
Porque uma proibição é contornada: as suas equipas já usam ferramentas que ninguém escolheu. Uma ferramenta ao alcance da mão torna o gesto certo mais simples do que o desvio — sem abdicar do que a IA traz.
Isto atrasa as equipas?
Dez segundos antes de enviar: colar, ver o que sairia, copiar a versão protegida. Sem conta nem instalação.
Quanto custa?
Para começar, nada: a página está aberta a todos, sem conta. Para a organização (nos seus próprios servidores, com a API), as opções decidem-se com a Contee: escreva-nos no LinkedIn.
Continue a proteger-se — ou proteja toda a sua organização.
A página continua aberta a todos, sem conta. Para uma equipa ou uma empresa, o DoNotLeak pode funcionar nos seus próprios servidores, com a respetiva API: escreva-nos.