 DoNotLeak
Für die Geschäftsführung
Ihre Teams nutzen bereits KI. Wissen Sie, was sie ihr anvertrauen?
KI ist zur Chefsache geworden: Auf dem Stand zu bleiben heißt, den Vorsprung nicht denen zu überlassen, die sie gut nutzen – und ein Verbot hält sie nicht auf. Doch jeder Text, der in ein privates Konto eingefügt wird, geht ohne Vertrag und ohne Spur hinaus, und ein Datenleck bezahlt man zuerst mit Vertrauen. Hier: was für die Organisation auf dem Spiel steht, Ihre Größenordnung und was Sie zu entscheiden haben.
Was auf dem Spiel steht
Einen Vorteil gewinnen, ein Leck verhindern.
Ihre Teams haben nicht gewartet: Zum Schreiben, Zusammenfassen und Übersetzen nutzen sie bereits KI-Assistenten – oft ein kostenloses Werkzeug mit privatem Konto, das die Organisation nicht ausgewählt hat. Das ist Schatten-KI: Ein Angebot, eine Tabelle, die E-Mail eines Kunden nehmen dann einen Weg, den das Unternehmen nicht sieht.
- 78 %
- der KI-Nutzenden bringen ihre eigenen KI-Werkzeuge mit zur Arbeit (31.000 Befragte in 31 Ländern).Microsoft und LinkedIn, Work Trend Index 2024 (auf Englisch)
- 72 %
- der Beschäftigten, die regelmäßig KI-Dienste auf einem Arbeitsgerät nutzen, tun das mit einem Konto, das an eine nicht-geschäftliche E-Mail-Adresse gebunden ist.Verizon, Data Breach Investigations Report 2025 (auf Englisch)
Warum sieht das Unternehmen es nicht?
Niemand tut das, um zu schaden: eine Frist, ein Werkzeug, das wirklich hilft, ein freigegebenes Werkzeug, das fehlt oder langsamer ist. Das Risiko ist im Moment der Handlung unsichtbar – und an dem Tag, an dem es sichtbar wird, steht das Vertrauen Ihrer Kunden auf dem Spiel, noch vor der rechtlichen Frage.
- Außerhalb jedes Vertrags
Keine Vereinbarung bindet den Anbieter an das Unternehmen: Es gelten die Bedingungen, die die Person für sich selbst akzeptiert hat.
- Außerhalb jedes Protokolls
Das Unternehmen weiß nicht, was wann an welchen Dienst gegangen ist – und kann dafür weder einstehen noch es korrigieren.
- Außerhalb jeder Richtlinie
Was die Richtlinie auch darüber sagt, was geteilt werden darf: Im Moment des Einfügens ist sie nicht da.
Ihre Größenordnung
Ein Einfügen ist wenig. Ein Jahr davon nicht.
Ein einzelnes Einfügen wirkt harmlos. Multiplizieren Sie es mit den Arbeitstagen eines Jahres, dann mit den Menschen einer Abteilung, dann mit den Abteilungen eines Unternehmens: Diese Summe ist das, was die Organisation preisgibt – und niemand sieht sie, weil niemand sie auf einmal versendet. Eine Größenordnung für die Geschäftsleitung, keine Messung.
Ihre Zahlen
Alle, die Dokumente schreiben, versenden oder einfügen.Von 1 bis 100.000 · Standard 250
Nie mehr als die Organisation.Von 1 bis 10.000 · Standard 12
Eine E-Mail mit Anhang, eine mit einem Lieferanten geteilte Datei, ein in einen Assistenten eingefügter Text.Von 0 bis 50 · Standard 5
Die drei Dokumente der Demo enthalten je vier oder fünf.Von 1 bis 50 · Standard 4
Was hinausgehen kann
Sensible Angaben, die nach außen gehen – bei jedem Hinausgehen gezählt.
Ihre Abteilung
- pro Tag
- 24
- pro Monat
- 440
- pro Jahr
- 5.280
Die ganze Organisation
- pro Tag
- 500
- pro Monat
- 9.167
- pro Jahr
- 110.000
Vorkommen, keine verschiedenen Personen: Derselbe Kunde zählt in jedem Dokument erneut, das ihn nennt. Die Berechnung wird weiter unten erklärt.
In Ihrem Browser berechnet – nichts von dem, was Sie eingeben, wird gesendet.
Die Seite kommt mit den Standardwerten an; danach berechnet die Seite selbst jede Zahl, in Ihrem Browser. Das Verschieben eines Reglers sendet keine Anfrage: Öffnen Sie den Netzwerk-Tab Ihres Browsers und sehen Sie nach. Ein automatisierter Test prüft genau das – null Anfragen, während sich die Eingaben bewegen.
Der Link trägt Ihre Zahlen nach dem Zeichen #, dem Teil einer Adresse, den ein Browser nie an einen Server sendet. Wer ihn öffnet, rechnet dieselben Zahlen in seinem eigenen Browser nach.
Die Seite speichert nichts: Ihre Zahlen stehen in der Adresse selbst.
Ihre Zahlen, multipliziert – nichts versteckt.
Kein versteckter Koeffizient: Die Zahlen der Abteilung sind dieses Produkt; die der Organisation dasselbe Produkt mit der ganzen Belegschaft. Jede Annahme steht unten – damit Sie jedem antworten können, der fragt, woher die Zahl kommt.
12Personen in der Abteilung×5Dokumente pro Tag, je Person×10 %enthalten sensible Daten×4Angaben in jedem=24Angaben pro Tag
24Angaben pro Tag×220Arbeitstage pro Jahr=5.280Angaben pro Jahr
220 Arbeitstage pro Jahr
Fünf Tage pro Woche, abzüglich fünf Wochen Urlaub und der Feiertage: etwa 220 Tage. Ein Monat ist ein Zwölftel dieses Jahres – etwa 18 Arbeitstage.
Vorkommen, keine verschiedenen Angaben
Derselbe Kunde erscheint in vielen Dokumenten: Sein Name geht mit dem Angebot, dem Vertrag, der Rechnung und der Erinnerungs-E-Mail hinaus. Die Zahlen zählen jedes Hinausgehen. Wie viele verschiedene Personen oder Datensätze das ergibt, hängt von Ihren Beständen ab, und fünf Zahlen können es nicht sagen – statt ein Verhältnis zu erfinden, zeigt die Seite keines. Jedes Vorkommen bleibt dennoch eine Kopie mehr draußen.
Eine Größenordnung, keine Messung
Das Ergebnis entsteht aus Ihren eigenen Zahlen; die Standardwerte sind ein Ausgangspunkt, keine Statistik. Es macht ein Volumen sichtbar – niemand hat die Dokumente Ihrer Organisation gezählt, auch diese Seite nicht.
Hinter der Zählung: Pflichten – und Obergrenzen.
Drei Rahmen greifen, wenn personenbezogene oder vertrauliche Daten hinausgehen – und die Organisation steht dafür ein. Keiner macht aus Ihren Zahlen einen Betrag.
DSGVO-Geldbußen: Obergrenzen, keine Preise
Bis zu 10 Millionen Euro oder, bei einem Unternehmen, bis zu 2 % seines gesamten weltweit erzielten Jahresumsatzes des vorangegangenen Geschäftsjahrs, je nachdem, welcher Betrag höher ist – bei Verstößen gegen die Pflichten des Verantwortlichen, darunter Sicherheit und Meldung von Verletzungen (Artikel 83 Absatz 4). Bis zu 20 Millionen Euro oder 4 % bei Verstößen gegen die Grundsätze der Verarbeitung, die Rechte der betroffenen Personen oder die Regeln für Übermittlungen außerhalb der EU (Artikel 83 Absatz 5). Die Behörde legt jede Geldbuße im Einzelfall fest und berücksichtigt dabei unter anderem Schwere und Dauer des Verstoßes und die Zahl der betroffenen Personen (Artikel 83 Absatz 2). Eine Obergrenze ist keine Prognose: Diese Seite berechnet keine Geldbuße.
Eine Verletzung wird binnen 72 Stunden gemeldet
Eine Verletzung der Sicherheit, die zur unbefugten Offenlegung personenbezogener Daten führt, ist eine Verletzung des Schutzes personenbezogener Daten (Artikel 4 Nummer 12); ob eine bestimmte Offenlegung eine solche ist, wird im Einzelfall beurteilt. Der Verantwortliche meldet sie unverzüglich und möglichst binnen 72 Stunden, nachdem ihm die Verletzung bekannt wurde, der Aufsichtsbehörde, es sei denn, sie führt voraussichtlich nicht zu einem Risiko für die Betroffenen (Artikel 33). Hat sie voraussichtlich ein hohes Risiko für sie zur Folge, werden auch die betroffenen Personen unverzüglich benachrichtigt (Artikel 34).
Verträge: die Vertraulichkeitsklausel
Kundenakten fallen oft unter eine Vertraulichkeitsklausel oder eine Geheimhaltungsvereinbarung. Ein Geschäftsgeheimnis ohne Zustimmung seines Inhabers unter Verstoß gegen eine solche Vereinbarung offenzulegen, ist nach der EU-Richtlinie über Geschäftsgeheimnisse rechtswidrig (Artikel 4 Absatz 3). Was das kostet, steht in jedem Vertrag und wird im Einzelfall geklärt: Eine öffentliche Zahl gibt es nicht, darum zeigt die Seite keine.
Richtlinie (EU) 2016/943 (Geschäftsgeheimnisse), Artikel 4 – EUR-Lex
Was hinausgeht – Ihr Know-how
Ihr Vorsprung geht mit dem Text.
Ein Angebot enthält eine Preisstruktur und eine Methode. Quellcode enthält Jahre an Entwicklungsarbeit. Ein Strategiepapier enthält die Entscheidungen des nächsten Jahres. Zum Zusammenfassen oder Korrigieren eingefügt, übergibt jedes davon einem Anbieter eine Kopie des Know-hows des Unternehmens – und weil das Original an seinem Platz bleibt, bemerkt es niemand.
Ein Geheimnis zu schützen beginnt damit, es zu hüten
Das EU-Recht schützt ein Geschäftsgeheimnis nur, wenn sein Inhaber angemessene Maßnahmen zur Geheimhaltung getroffen hat.
Eine ehrliche Grenze
Eine Strategie, eine Marge oder ein Fertigungsverfahren können vertraulich sein, ohne einen einzigen Namen, eine E-Mail oder eine Nummer zu enthalten. DoNotLeak findet personenbezogene Daten, Kennungen und Zugangsschlüssel; ein Geheimnis erkennt es nicht an seiner Bedeutung. Das Lesen vor dem Senden bleibt bei Ihnen.
Was hinausgeht – Verträge und Ausschreibungen
Eine Vertraulichkeitsklausel, verletzt, ohne dass jemand es beschlossen hat.
Ausschreibungsunterlagen, ein Angebot unter Geheimhaltungsvereinbarung, die Akte eines Kunden, die Preisliste eines Lieferanten: Die meisten wurden dem Unternehmen unter der Bedingung anvertraut, dass sie es nicht verlassen oder nur an benannte Empfänger gehen.
Sie in einen KI-Dienst einzufügen heißt, sie einem Dritten zu übergeben. Niemand hat beschlossen, die Klausel zu verletzen; ein Einfügen hat es getan. Ob eine bestimmte Klausel verletzt ist, hängt von ihrem Wortlaut ab – eine Frage für Ihre Rechtsabteilung.
Was hinausgeht – das Vertrauen Ihrer Kunden
Die Daten Ihrer Kunden, Ihre Verantwortung.
Kunden, Patienten, Bewerber, Kollegen: Ein eingefügter Text handelt oft von Menschen. Die DSGVO verbietet KI nicht; sie verlangt, dass die Organisation für das einsteht, was mit deren Daten geschieht.
Europäische Kunden schreiben den Datenschutz in ihre Verträge mit Lieferanten: wer ihre Daten verarbeiten darf, wo, mit welchen Garantien. Ein Einfügen in ein privates Konto beantwortet keine dieser Fragen.
Die Organisation steht dafür ein
Der Verantwortliche – das Unternehmen, nicht die Mitarbeitenden, nicht der Datenschutzbeauftragte – muss geeignete Maßnahmen treffen und sie nachweisen können.
DSGVO, Artikel 5 Abs. 2 und 24
Ein Vertrag mit jedem Auftragsverarbeiter
Ein Anbieter, der personenbezogene Daten im Auftrag des Unternehmens verarbeitet, muss durch einen Vertrag gebunden sein, der seine Pflichten festlegt. Ein Konto, das jemand für sich selbst eröffnet hat, ist kein solcher Vertrag.
DSGVO, Artikel 28
Übermittlungen außerhalb der EU
Viele KI-Dienste werden von außerhalb der Europäischen Union betrieben. Personenbezogene Daten dorthin zu senden, unterliegt den Übermittlungsregeln der DSGVO: etwa einem Angemessenheitsbeschluss oder geeigneten Garantien.
DSGVO, Kapitel V (Artikel 44–49)
Sicherheit – und Obergrenzen für Bußgelder
Der Verantwortliche muss die Daten schützen, die er verarbeitet. Verstöße gegen die Grundsätze oder die Übermittlungsregeln können mit bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes geahndet werden, je nachdem, welcher Betrag höher ist. Das sind Obergrenzen, keine Tarife: Die Behörde bemisst jedes Bußgeld im Einzelfall.
DSGVO, Artikel 32, 83 Abs. 2 und 83 Abs. 5
Diese Seite erklärt; sie ist keine Rechtsberatung. Jeder Vertrag und jede Verarbeitung verdienen einen Blick Ihrer Rechtsabteilung oder Ihres Datenschutzbeauftragten.
Was hinausgeht – Ihre Zugänge
Material für einen späteren Angriff.
Ein Ausschnitt zur Fehlersuche, eine Konfiguration, eingefügt für eine Frage: Was heute hilft, kann morgen eine Tür öffnen.
- 94 Tage
- die mediane Dauer bis zur Behebung von Geheimnissen, die offengelegt in einem GitHub-Repository gefunden wurden. Der Missbrauch von Zugangsdaten bleibt der häufigste bekannte Einstiegsweg bei Sicherheitsverletzungen.Verizon, Data Breach Investigations Report 2025 (auf Englisch)
Ein Zugangsgeheimnis
Ein API-Schlüssel, ein Token, ein Passwort, eine Verbindungszeichenfolge, im Ausschnitt vergessen: Wer sie liest, kann sie benutzen.
Ein interner Hostname
Der Name eines Servers, eine Adresse im internen Netz: eine Karte dessen, was existiert, und wo.
Eine Architekturnotiz
Welche Komponenten, welche Versionen, wie sie zusammenhängen: die Aufklärung, die ein Angreifer sonst selbst leisten müsste.
Was DoNotLeak hier erkennt
Schlüssel und Tokens in gängigen Formaten, private Schlüssel, Verbindungszeichenfolgen, Passwörter hinter einer Bezeichnung, IPv4-Adressen. Den Namen eines Servers oder eine Architekturnotiz erkennt es nicht.
Einmal gesendet
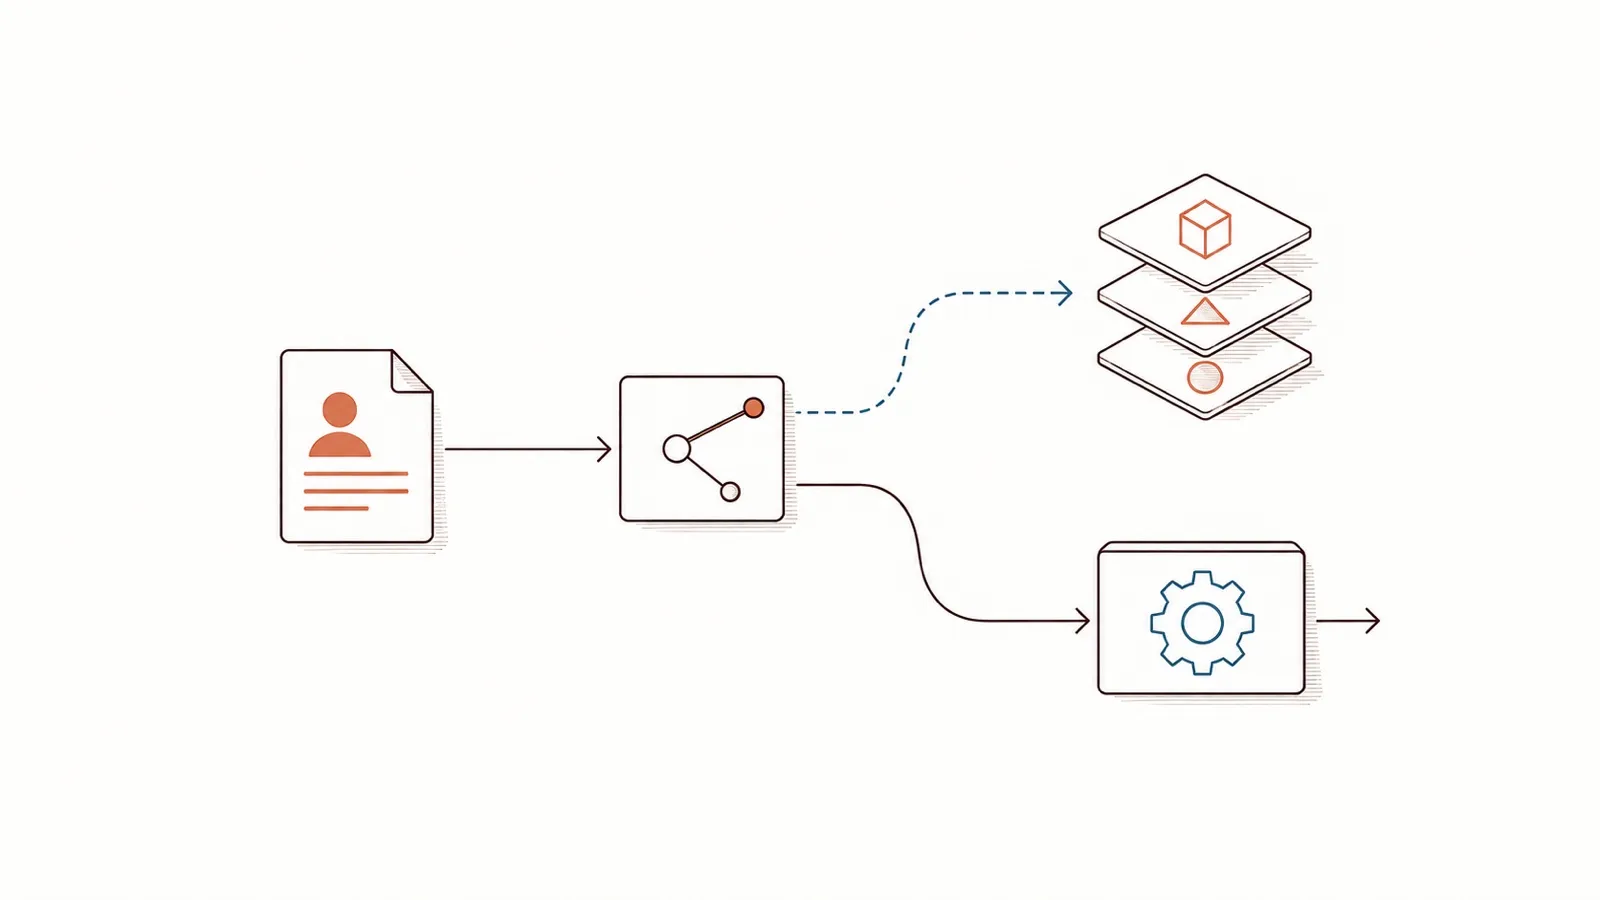
Ein gesendeter Text lässt sich nicht zurückholen: fünf Schritte, die Sie nicht mehr in der Hand haben.
Ein kostenloses Konto bedeutet nicht automatisch Training. Was mit einem Text geschieht, hängt vom Dienst, seinen Bedingungen und seinen Einstellungen ab – und jeder Schritt ist eine eigene Frage.
Offenlegung
Der Text erreicht die Server des Anbieters. Ab da liegt er nicht mehr in der Hand des Unternehmens.
Speicherung
Er wird im Gesprächsverlauf und in den Protokollen des Anbieters gespeichert, so lange, wie dessen Bedingungen es vorsehen.
Training
Bei manchen Verbraucherangeboten können Gespräche je nach Bedingungen und Einstellungen zur Verbesserung der Modelle genutzt werden. Die CNIL empfiehlt, diese Weiterverwendung abzuschalten.
Memorisierung
Ein Modell kann Bruchstücke dessen behalten, womit es trainiert wurde: Forschende haben Trainingsdaten wörtlich – personenbezogene Daten eingeschlossen – aus einem Sprachmodell extrahiert.
Wiedergabe
Was ein Modell behalten hat, kann in manchen Fällen in der Antwort an jemand anderen wieder auftauchen. Der EDSA hält fest, dass ein mit personenbezogenen Daten trainiertes Modell nicht in allen Fällen als anonym gelten kann.
Die Entscheidung
Rahmen setzen statt verbieten: vier Entscheidungen.
Ein Verbot ohne gangbaren Weg lädt zu Umwegen ein. Was hält, ist ein verständlicher Rahmen und ein Werkzeug in jedermanns Reichweite – genau das empfiehlt auch die CNIL: die Werkzeuge auswählen, festlegen, was geteilt werden darf, die Menschen schulen, die sie nutzen.
- Der Rahmen und die Beispiel-Richtlinie
Ein Rahmen statt eines Verbots
Eine kurze Richtlinie (was hinausgehen darf, was nicht, wen man anruft), Schulungen, die den Reflex verankern, und ein im Voraus bekannter Ablauf für den Tag, an dem doch etwas hinausgeht.
Eine verantwortliche Person, gestützt von der Geschäftsführung
Für Ihre Datenschutzbeauftragten gibt es ein Kit: eine Diagnose, einen 90-Tage-Plan und alles für die Umsetzung – kostenlos, ohne Formular. Was sie von Ihnen brauchen: die Richtlinie genehmigen, einen Sponsor benennen, die 90 Tage starten.
Im Kit für Datenschutzbeauftragte: die Vorlage für die Geschäftsleitung – die Lage, das Risiko, der Plan, die zu unterzeichnende Entscheidung. Die Vorlage herunterladen (PowerPoint, auf Englisch)
Der Plan der DatenschutzbeauftragtenEin Werkzeug in Reichweite
Vor jedem Prompt sieht die Person, was hinausginge, und entscheidet – zehn Sekunden, auf der Seite, ohne Konto. Für ein Team kann dieselbe Engine auch auf den eigenen Servern der Organisation laufen, mit ihrer API.
Die Einführung braucht kein Change-Management: Jeder kann bereits einen Text einfügen. Kinderleicht
Einen Text schützenMengen messen, nie Personen
Freigegebene Werkzeuge, geschulte Personen, gemeldete Vorfälle zählen: genug, um zu steuern. Niemand wird überwacht, und was jemand schreibt, wird nicht gelesen.
An einem echten Text
Was Ihre Teams einfügen – und was die KI erhält.
Personenbezogene Daten sind alle Informationen über eine identifizierbare Person, direkt oder durch das Zusammensetzen einzelner Teile. DoNotLeak sucht nach zwei Arten und ersetzt sie in der Fassung, die Sie kopieren.
Direkte Kennungen
E-Mail-Adressen, Telefonnummern, IBANs und Kartennummern, Postanschriften, Geburtsdaten, Ausweis- und Steuernummern, Kfz-Kennzeichen – an ihrem Format erkannt, Land für Land.
Die Namen von Personen, Unternehmen, Orten
Gefunden mit Listen realer Namen und anhand der Satzform. Nachvollziehbare Regeln: kein KI-Modell, kein Dritter wird aufgerufen.
Was Sie einfügen
Call with Julie Marchand, purchasing manager at Transports Berthier in Nantes: she sends the quote from julie.marchand@example.org, mobile 06 39 98 41 27, deposit to FR76 3000 6000 0112 3456 7890 189.
Was die KI erhält
Call with [[PERSON-1]], purchasing manager at [[ORGANIZATION-1]] in [[LOCATION-1]]: she sends the quote from [[EMAIL-1]], mobile [[PHONE-1]], deposit to [[IBAN-1]].
Ersetzen ist Pseudonymisieren, nicht Anonymisieren
Was bleibt – eine Funktion, ein Datum, ein seltenes Ereignis –, kann immer noch auf jemanden verweisen, und pseudonymisierte Daten bleiben nach der DSGVO personenbezogene Daten.
Keine Erkennung findet alles
Darum zeigt die Seite alles, was sie gefunden hat, und darum lesen Sie, bevor Sie senden.
Der Ausweg
Ja zur KI sagen, mit einem Rahmen, der hält.
Den Vorsprung durch KI halten, ohne die Organisation preiszugeben: Das lässt sich entscheiden. Bleiben drei Fragen – die, die eine Geschäftsleitung zuerst stellt.
Warum nicht einfach verbieten?
Weil ein Verbot umgangen wird: Ihre Teams nutzen bereits Werkzeuge, die niemand ausgewählt hat. Ein Werkzeug in Reichweite macht die richtige Geste einfacher als den Umweg – ohne auf das zu verzichten, was KI bringt.
Bremst das die Teams aus?
Zehn Sekunden vor dem Senden: einfügen, sehen, was hinausginge, die geschützte Fassung kopieren. Ohne Konto, ohne Installation.
Was kostet das?
Für den Anfang nichts: Die Seite ist für alle offen, ohne Konto. Für die Organisation – auf Ihren eigenen Servern, mit der API – werden die Optionen mit Contee geklärt: Schreiben Sie uns auf LinkedIn.
Schützen Sie sich weiter – oder Ihre ganze Organisation.
Die Seite bleibt für alle offen, ohne Konto. Für ein Team oder ein Unternehmen kann DoNotLeak auf Ihren eigenen Servern laufen, mit seiner API: Schreiben Sie uns.