 DoNotLeak
Per i dirigenti
I tuoi team usano già l’IA. Sai che cosa le affidano?
L’IA è diventata una questione di direzione: restare aggiornati significa non lasciare il vantaggio a chi la usa bene — e vietarla non la ferma. Ma ogni testo incollato in un account personale esce senza contratto né traccia, e una fuga si paga prima di tutto in fiducia. Qui: la posta in gioco per l’organizzazione, il tuo ordine di grandezza, e ciò che spetta a te decidere.
La posta in gioco
Un vantaggio da cogliere, una fuga da prevenire.
I tuoi team non hanno aspettato: per scrivere, riassumere, tradurre, usano già assistenti di IA — spesso uno strumento gratuito, aperto con un account personale, che l’organizzazione non ha scelto. È la Shadow AI: un’offerta, un foglio di calcolo, l’e-mail di un cliente partono allora per una strada che l’azienda non vede.
- 78%
- degli utenti di IA porta i propri strumenti di IA al lavoro (31.000 persone intervistate in 31 paesi).Microsoft e LinkedIn, Work Trend Index 2024 (in inglese)
- 72%
- dei dipendenti che usano regolarmente servizi di IA su un dispositivo di lavoro lo fa con un account legato a un indirizzo e-mail non aziendale.Verizon, Data Breach Investigations Report 2025 (in inglese)
Perché l’azienda non lo vede?
Nessuno lo fa per nuocere: una scadenza, uno strumento che aiuta davvero, uno strumento approvato che manca o è più lento. Il rischio è invisibile nel momento del gesto — e il giorno in cui si vede, è in gioco la fiducia dei tuoi clienti, prima ancora della questione legale.
- Fuori da ogni contratto
Nessun accordo lega il fornitore all’azienda: le condizioni sono quelle che il dipendente ha accettato, per sé.
- Fuori da ogni registro
L’azienda non sa che cosa è uscito, quando, né verso quale servizio — quindi non può né risponderne né correggere.
- Fuori da ogni regola
Qualunque cosa dica la policy aziendale su ciò che si può condividere, non c’è nel momento del copia-incolla.
Il tuo ordine di grandezza
Un copia-incolla è poco. Un anno di copia-incolla, no.
Un copia-incolla sembra innocuo. Moltiplicalo per i giorni lavorativi di un anno, poi per le persone di un reparto, poi per i reparti di un’azienda: quel totale è ciò che l’organizzazione espone — e nessuno lo vede, perché nessuno lo invia tutto in una volta. Un ordine di grandezza da portare al comitato di direzione, non una misura.
I tuoi numeri
Tutti coloro che scrivono, inviano o incollano documenti.Da 1 a 100.000 · predefinito 250
Mai più dell’organizzazione.Da 1 a 10.000 · predefinito 12
Un’email con il suo allegato, un file condiviso con un fornitore, un testo incollato in un assistente.Da 0 a 50 · predefinito 5
I tre documenti della dimostrazione ne contengono quattro o cinque ciascuno.Da 1 a 50 · predefinito 4
Cosa può uscire
Gli elementi sensibili inviati all’esterno, contati ogni volta che escono.
Il tuo reparto
- al giorno
- 24
- al mese
- 440
- all’anno
- 5.280
L’intera organizzazione
- al giorno
- 500
- al mese
- 9.167
- all’anno
- 110.000
Occorrenze, non persone distinte: lo stesso cliente conta di nuovo in ogni documento che lo nomina. Il calcolo è spiegato più sotto.
Calcolato nel tuo browser — nulla di ciò che inserisci viene inviato.
La pagina arriva con i valori predefiniti; da lì in poi ogni numero è calcolato dalla pagina stessa, nel tuo browser. Spostare un cursore non invia alcuna richiesta: apri la scheda Rete del tuo browser e guarda. Un test automatico verifica proprio questo — zero richieste mentre i valori cambiano.
Il link porta i tuoi numeri dopo il segno #, la parte di un indirizzo che un browser non invia mai a un server. Chi lo apre rifà lo stesso calcolo nel proprio browser.
La pagina non conserva nulla: i tuoi numeri vivono nell’indirizzo stesso.
I tuoi numeri, moltiplicati — niente di nascosto.
Nessun coefficiente nascosto: i numeri del reparto sono questo prodotto; quelli dell’organizzazione, lo stesso prodotto con tutto l’organico. Ogni ipotesi è scritta qui sotto — per rispondere a chi chiederà da dove viene il numero.
12persone nel reparto×5documenti al giorno, ciascuna×10%contengono dati sensibili×4elementi in ciascuno=24elementi al giorno
24elementi al giorno×220giorni lavorativi all’anno=5.280elementi all’anno
220 giorni lavorativi all’anno
Cinque giorni a settimana, meno cinque settimane di ferie e i giorni festivi: circa 220 giorni. Un mese è un dodicesimo di quell’anno — circa 18 giorni lavorativi.
Occorrenze, non elementi distinti
Lo stesso cliente compare in molti documenti: il suo nome esce con il preventivo, il contratto, la fattura e l’email di sollecito. I numeri contano ogni uscita. Quante persone o pratiche distinte ne risultino dipende dai tuoi archivi, e cinque numeri non possono dirlo: invece di inventare un rapporto, la pagina non ne mostra nessuno. Ogni occorrenza resta comunque una copia in più all’esterno.
Un ordine di grandezza, non una misura
Il risultato è costruito dai tuoi numeri; i valori predefiniti sono un punto di partenza, non una statistica. Dà l’immagine di un volume — nessuno ha contato i documenti della tua organizzazione, nemmeno questa pagina.
Dietro il conteggio, obblighi — e massimali.
Tre quadri si applicano quando escono dati personali o riservati — e ne risponde l’organizzazione. Nessuno trasforma i tuoi numeri in un importo.
Sanzioni GDPR: massimali, non tariffe
Fino a 10 milioni di euro o, per un’impresa, fino al 2% del fatturato mondiale totale annuo dell’esercizio precedente, se superiore — per la violazione degli obblighi del titolare del trattamento, tra cui la sicurezza e la notifica delle violazioni (articolo 83, paragrafo 4). Fino a 20 milioni di euro o al 4% per la violazione dei principi di base, dei diritti degli interessati o delle regole sui trasferimenti fuori dall’UE (articolo 83, paragrafo 5). L’autorità fissa ogni sanzione caso per caso, tenendo conto tra l’altro della gravità e della durata della violazione e del numero di interessati lesi (articolo 83, paragrafo 2). Un massimale non è una previsione: questa pagina non calcola alcuna sanzione.
Una violazione si notifica entro 72 ore
Una violazione di sicurezza che comporta la divulgazione non autorizzata di dati personali è una violazione dei dati personali (articolo 4, punto 12); se una data divulgazione lo sia si valuta caso per caso. Il titolare del trattamento la notifica all’autorità di controllo senza ingiustificato ritardo e, ove possibile, entro 72 ore dal momento in cui ne è venuto a conoscenza, a meno che sia improbabile che presenti un rischio per le persone (articolo 33). Quando è probabile che presenti un rischio elevato per loro, anche gli interessati vengono informati, senza ingiustificato ritardo (articolo 34).
Contratti: la clausola di riservatezza
Le pratiche dei clienti rientrano spesso in una clausola di riservatezza o in un accordo di non divulgazione. Divulgare un segreto commerciale senza il consenso del suo detentore, in violazione di un tale accordo, è illecito secondo la direttiva europea sui segreti commerciali (articolo 4, paragrafo 3). Quanto costi è scritto in ogni contratto e si stabilisce caso per caso: non esiste una cifra pubblica, quindi qui non ne compare nessuna.
Direttiva (UE) 2016/943 (segreti commerciali), articolo 4 — EUR-Lex
Ciò che esce — il tuo know-how
Il tuo vantaggio se ne va con il testo.
Un’offerta porta con sé una struttura di prezzi e un metodo. Il codice sorgente porta anni di ingegneria. Una nota strategica porta le scelte dell’anno prossimo. Incollato per essere riassunto o corretto, ognuno consegna a un fornitore una copia del know-how dell’azienda — e poiché l’originale resta al suo posto, nessuno se ne accorge.
Proteggere un segreto comincia dal custodirlo
Il diritto dell’Unione tutela un segreto commerciale solo se chi lo detiene ha adottato misure ragionevoli per mantenerlo segreto.
Un limite, onestamente
Una strategia, un margine o un processo di fabbricazione possono essere riservati senza contenere un solo nome, e-mail o numero. DoNotLeak individua dati personali, identificativi e chiavi di accesso; non riconosce un segreto dal suo significato. Rileggere prima di inviare resta compito tuo.
Ciò che esce — contratti e gare
Una clausola di riservatezza violata senza che nessuno l’abbia deciso.
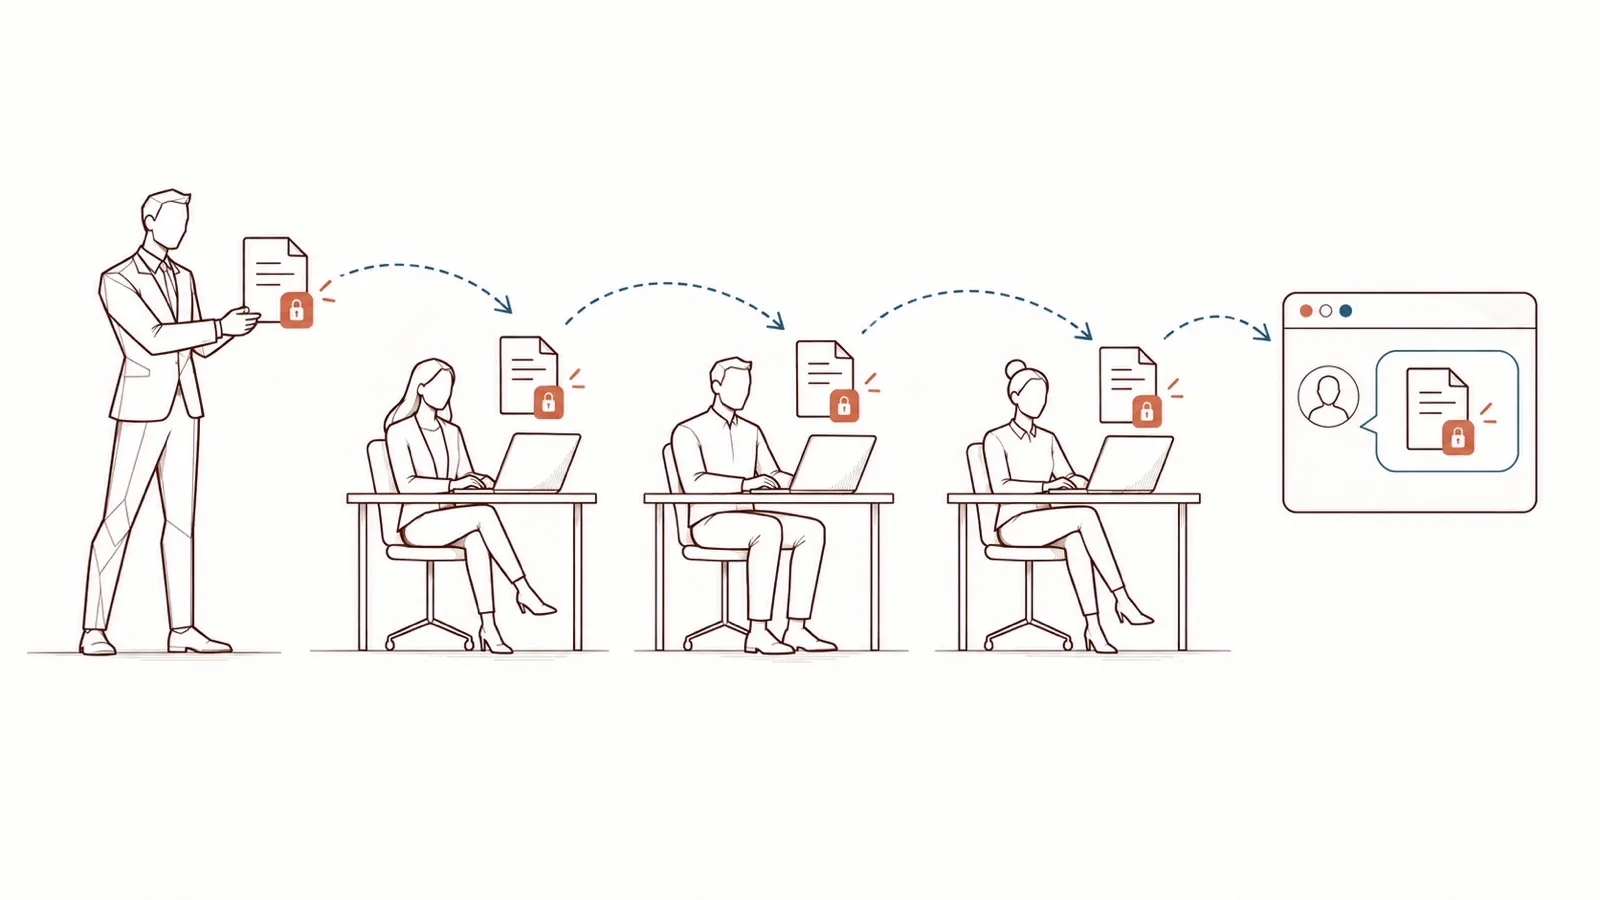
Documenti di gara, un’offerta coperta da un accordo di riservatezza, il fascicolo di un cliente, il listino di un fornitore: la maggior parte è stata affidata all’azienda a condizione che non ne uscisse, o che arrivasse solo a destinatari indicati.
Incollarli in un servizio di IA significa consegnarli a un terzo. Nessuno ha deciso di violare la clausola; l’ha fatto un copia-incolla. Se una data clausola sia violata dipende dalla sua formulazione — una domanda per il tuo ufficio legale.
Ciò che esce — la fiducia dei tuoi clienti
I loro dati, la tua responsabilità.
Clienti, pazienti, candidati, colleghi: un testo incollato parla spesso di persone. Il GDPR non vieta l’IA; chiede all’organizzazione di rispondere di ciò che accade ai loro dati.
I clienti europei scrivono la protezione dei dati nei loro contratti con i fornitori: chi può trattare i loro dati, dove, con quali garanzie. Un copia-incolla in un account personale non risponde a nessuna di queste domande.
L’organizzazione ne risponde
Il titolare del trattamento — l’azienda, non il dipendente, non il DPO — deve mettere in atto misure adeguate ed essere in grado di dimostrarlo.
GDPR, articoli 5(2) e 24
Un contratto con ogni responsabile
Un fornitore che tratta dati personali per conto dell’azienda deve essere vincolato da un contratto che ne fissa gli obblighi. Un account aperto da un dipendente per sé non è un contratto del genere.
GDPR, articolo 28
Trasferimenti fuori dall’UE
Molti servizi di IA sono gestiti dall’esterno dell’Unione europea. Inviarvi dati personali ricade nelle regole del GDPR sui trasferimenti: una decisione di adeguatezza o garanzie adeguate, per esempio.
GDPR, capo V (articoli 44–49)
Sicurezza, e tetti alle sanzioni
Il titolare deve proteggere i dati che tratta. Violare i principi di base o le regole sui trasferimenti può costare fino a 20 milioni di euro o il 4% del fatturato mondiale annuo, se superiore. Sono tetti massimi, non tariffe: l’autorità fissa ogni sanzione caso per caso.
GDPR, articoli 32, 83(2) e 83(5)
Questa pagina spiega; non è una consulenza legale. Ogni contratto e ogni trattamento meritano la lettura del tuo ufficio legale o del tuo DPO.
Ciò che esce — i tuoi accessi
Materiale per un attacco futuro.
Un frammento inviato per il debug, una configurazione incollata per fare una domanda: ciò che aiuta oggi può aprire una porta domani.
- 94 giorni
- il tempo mediano per correggere segreti trovati esposti in un repository GitHub. L’abuso di credenziali resta la via d’ingresso nota più frequente nelle violazioni.Verizon, Data Breach Investigations Report 2025 (in inglese)
Una credenziale
Una chiave API, un token, una password, una stringa di connessione dimenticati in un frammento: chi li legge può usarli.
Un nome host interno
Il nome di un server, un indirizzo della rete interna: una mappa di ciò che esiste, e dove.
Una nota di architettura
Quali componenti, quali versioni, come comunicano: la ricognizione che un attaccante avrebbe dovuto fare da solo.
Ciò che DoNotLeak individua qui
Chiavi e token nei formati comuni, chiavi private, stringhe di connessione, password scritte dopo un’etichetta, indirizzi IPv4. Il nome di un server o una nota di architettura, non li riconosce.
Una volta uscito
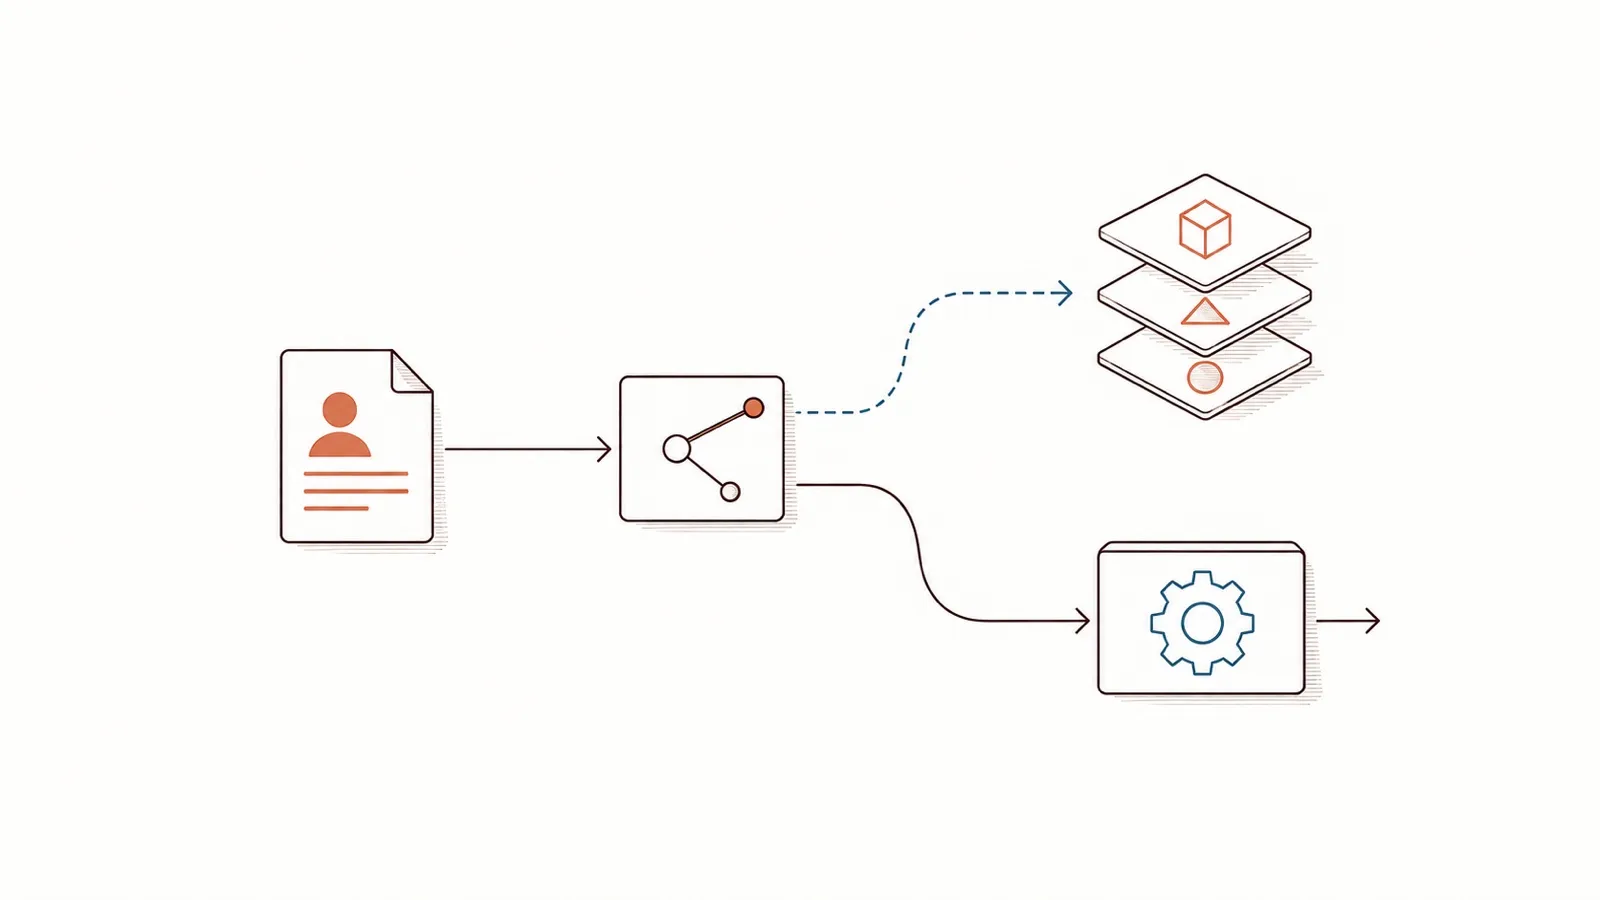
Un testo inviato non si richiama: cinque passaggi, fuori dal tuo controllo.
Un account gratuito non significa addestramento automatico. Ciò che accade a un testo dipende dal servizio, dalle sue condizioni e dalle sue impostazioni — e ogni passaggio è una questione a sé.
Esposizione
Il testo arriva sui server del fornitore. Da lì in poi, sfugge all’azienda.
Conservazione
Viene conservato nella cronologia delle conversazioni e nei log del fornitore, per il tempo previsto dalle sue condizioni.
Addestramento
Su alcune offerte per il grande pubblico, secondo le condizioni e le impostazioni, le conversazioni possono servire a migliorare i modelli. La CNIL raccomanda di disattivare questo riutilizzo.
Memorizzazione
Un modello può trattenere frammenti di ciò su cui è stato addestrato: dei ricercatori hanno estratto parola per parola dati di addestramento — dati personali compresi — da un modello linguistico.
Restituzione
Ciò che un modello ha trattenuto può, in alcuni casi, riemergere nella risposta data a qualcun altro. Per l’EDPB, un modello addestrato su dati personali non può, in tutti i casi, essere considerato anonimo.
La decisione
Inquadrare piuttosto che vietare: quattro decisioni.
Un divieto senza una strada praticabile invita alle scorciatoie. Ciò che regge è un quadro comprensibile e uno strumento alla portata di tutti — ed è anche ciò che raccomanda la CNIL: scegliere gli strumenti, dire che cosa si può condividere, formare chi li usa.
- Il quadro e la policy d’esempio
Un quadro piuttosto che un divieto
Una policy breve (che cosa può uscire, che cosa no, chi chiamare), una formazione che crea il riflesso, e una procedura nota in anticipo per il giorno in cui qualcosa esce comunque.
Un responsabile, sostenuto dalla direzione
Il tuo RPD ha un kit per questo: una diagnosi, un piano a 90 giorni e il necessario per metterlo in pratica — gratis, senza moduli da compilare. Ciò che ti chiede: approvare la policy, nominare uno sponsor, avviare i 90 giorni.
Nel kit dell’RPD, la nota per il comitato di direzione: la situazione, il rischio, il piano, la decisione da firmare. Scarica la nota (PowerPoint, in inglese)
Il piano dell’RPDUno strumento a portata di mano
Prima di ogni prompt, la persona vede che cosa uscirebbe e decide — dieci secondi, sulla pagina, senza account. Per un team, lo stesso motore può anche girare sui server dell’organizzazione, con la sua API.
Adottarlo non richiede alcuna gestione del cambiamento: tutti sanno già incollare un testo. Semplicissimo
Proteggi un testoVolumi misurati, mai persone
Contare gli strumenti approvati, le persone formate, gli incidenti segnalati: quanto basta per governare. Nessuno è sorvegliato, e ciò che ciascuno scrive non viene letto.
Su un testo reale
Ciò che i tuoi team incollano, e ciò che riceve l’IA.
Un dato personale è qualsiasi informazione su una persona identificabile, direttamente o mettendo insieme dei pezzi. DoNotLeak ne cerca di due tipi, e li sostituisce nella versione che copi.
Identificativi diretti
Indirizzi e-mail, numeri di telefono, IBAN e numeri di carta, indirizzi postali, date di nascita, numeri di identità e codici fiscali, targhe — riconosciuti dal loro formato, paese per paese.
I nomi di persone, aziende, luoghi
Trovati grazie a elenchi di nomi reali e alla forma della frase. Regole spiegabili: nessun modello di IA, nessun terzo interpellato.
Quello che incolli
Call with Julie Marchand, purchasing manager at Transports Berthier in Nantes: she sends the quote from julie.marchand@example.org, mobile 06 39 98 41 27, deposit to FR76 3000 6000 0112 3456 7890 189.
Quello che riceve l’IA
Call with [[PERSON-1]], purchasing manager at [[ORGANIZATION-1]] in [[LOCATION-1]]: she sends the quote from [[EMAIL-1]], mobile [[PHONE-1]], deposit to [[IBAN-1]].
Sostituire significa pseudonimizzare, non anonimizzare
Ciò che resta — un ruolo, una data, un evento raro — può ancora indicare qualcuno, e un dato pseudonimizzato resta un dato personale secondo il GDPR.
Nessun rilevamento trova tutto
Per questo la pagina mostra tutto ciò che ha trovato, e per questo rileggi prima di inviare.
La via d’uscita
Dire sì all’IA, con un quadro che regge.
Mantenere il vantaggio che dà l’IA senza esporre l’organizzazione: è una decisione da prendere. Restano tre domande, quelle che un comitato di direzione pone per prime.
Perché non vietarla e basta?
Perché un divieto si aggira: i tuoi team usano già strumenti che nessuno ha scelto. Uno strumento a portata di mano rende il gesto giusto più semplice della scorciatoia — senza rinunciare a ciò che l’IA porta.
Rallenta i team?
Dieci secondi prima dell’invio: incolla, guarda che cosa uscirebbe, copia la versione protetta. Senza account né installazione.
Quanto costa?
Per cominciare, niente: la pagina è aperta a tutti, senza account. Per l’organizzazione — sui tuoi server, con l’API — le opzioni si definiscono con Contee: scrivici su LinkedIn.
Continua a proteggerti — o proteggi tutta la tua organizzazione.
La pagina resta aperta a tutti, senza account. Per un team o un’azienda, DoNotLeak può funzionare sui tuoi server, con la sua API: scrivici.